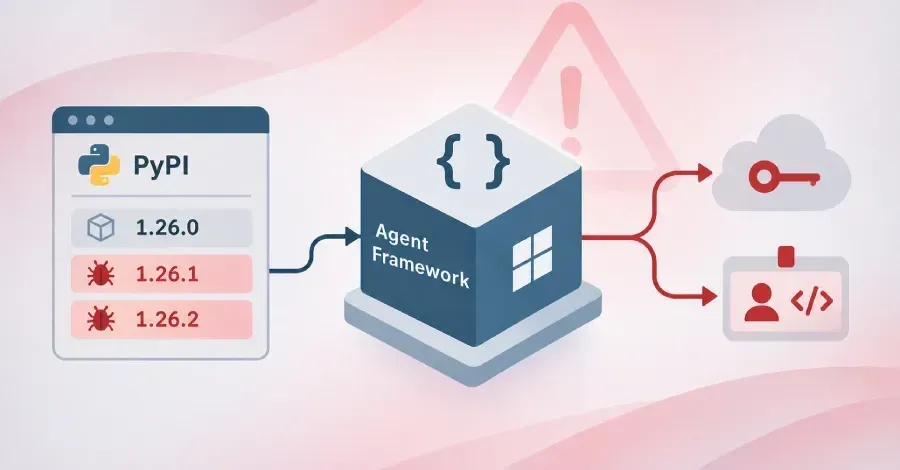
Aikido, Chainguard, Endor Labs, OX Security, SafeDep, Socket, StepSecurity, এবং Google-এর মালিকানাধীন Wiz-এর রিপোর্ট অনুসারে, হুমকি অভিনেতারা Microsoft-এর এজেন্ট-ফ্রেমওয়ার্ক প্যাকেজকে একটি শংসাপত্র চুরি করার জন্য আপস করেছে।
ক্ষতিকারক সংস্করণ, 1.26.1 এবং 1.26.2, 17 নভেম্বর, 2026-এ 33 মিনিটের ব্যবধানে প্রকাশিত হয়েছিল এবং প্রতিটি পাইথন শুরুতে একটি শংসাপত্র চুরি করার জন্য ডিজাইন করা হয়েছে। লেখার সময়, উভয় রিলিজ সংস্করণ পাইথন প্যাকেজ ইনডেক্স (PyPI) সংগ্রহস্থলে পৃথক করা হয়েছে। আক্রমণকারী কীভাবে প্রকাশনার অ্যাক্সেস পেতে সক্ষম হয়েছিল তা স্পষ্ট নয়।
এজেন্ট-ফ্রেমওয়ার্ক হল মাইক্রোসফ্ট এজেন্ট ফ্রেমওয়ার্কের মেটা-প্যাকেজ, পাইথন ব্যবহার করে কৃত্রিম বুদ্ধিমত্তা (এআই) এজেন্ট তৈরি এবং সাজানোর জন্য একটি ওপেন-সোর্স ফ্রেমওয়ার্ক।
"উভয় সংস্করণই পাইথন স্টার্টআপ হুকগুলি ইনস্টল করে যা নীরবে শংসাপত্র, পরিবেশ ডেটা এবং ক্লাউড আইডেন্টিটি টোকেন সংগ্রহ করে, তারপর সেগুলিকে একটি ওয়েবহুক [.]সাইট এন্ডপয়েন্টে এক্সফিল্ট করে," সকেট একটি প্রতিবেদনে বলেছে৷
যেকোনো একটি সংস্করণ ইনস্টল হয়ে গেলে, প্যাকেজটি সাইট-প্যাকেজ রুট ডিরেক্টরিতে একটি .pth ফাইল ফেলে দেয়, যা প্রতিটি ইন্টারপ্রেটার স্টার্টে স্বয়ংক্রিয়ভাবে কার্যকর হয়, যার ফলে প্যাকেজটি স্পষ্টভাবে আমদানি করা না হলেও যখনই পাইথন শুরু হয় তখনই শংসাপত্র চুরি হয়ে যায়।
"প্রতিটি চাকা সাইট-প্যাকেজে একটি .pth ফাইল যোগ করে," Endor Labs বলে। "পাইথন প্রতিটি দোভাষী শুরুতে .pth ফাইলগুলিতে আমদানি লাইনগুলি চালায়, তাই চুরিকারী একটি প্রভাবিত পরিবেশে যে কোনও পাইথন লঞ্চে চলে, পিপ নিজেই সহ, কিছু এজেন্ট ফ্রেমওয়ার্ক আমদানি করুক বা না করুক।"
.pth ফাইলগুলোর নাম নিচে দেওয়া হল -
agent_framework_meta.pth সংস্করণ 1.26.1
সংস্করণ 1.26.2-এ af_runtime_diag.pth
"agent_framework_meta.pth" ফাইলে "agent_framework_meta" উল্লেখ করে একটি একক আমদানি বিবৃতি রয়েছে যা চুরিকারী পেলোড চালু করে। এটি নিম্নলিখিত ডেটা ক্যাপচার করতে সক্ষম -
সাবস্ট্রিং-ভিত্তিক মিলের উপর ভিত্তি করে পরিবেশের ভেরিয়েবল
Azure CLI (~/.azure/*.json), .npmrc, pip.conf, .netrc, .git-credentials, .docker/config.json, Hugging Face, Microsoft Azure DevOps এজেন্ট এবং .env এবং JSON ফাইলের সাথে যুক্ত শংসাপত্র ফাইল
Azure DevOps OIDC টোকেন
Azure পরিচালিত-পরিচয় টোকেন
Azure ইনস্ট্যান্স মেটাডেটা এবং প্রতিক্রিয়ার 8,000 অক্ষর পর্যন্ত ধরে রাখে
"ডিস্কে ইতিমধ্যেই শংসাপত্রগুলি পড়ার পাশাপাশি, কোডটি প্ল্যাটফর্মকে নতুনগুলি ইস্যু করতে বলে," SafeDep বলেছেন। "ঘোরানো সঞ্চিত গোপনীয়তাগুলিকে কভার করে না।"
এটি লক্ষণীয় যে Azure ইনস্ট্যান্স মেটাডেটা পরিষেবা (IMDS) হল একটি RESTful ওয়েব পরিষেবা যা একটি স্থানীয় IP ঠিকানায় চলে ("169.254.169[.]254"), এবং ভার্চুয়াল মেশিন, এর অঞ্চল, ট্যাগ এবং পরিচয় টোকেন সম্পর্কে তথ্য প্রদান করে৷
সমস্ত সংগৃহীত তথ্য একটি JSON নথিতে সংরক্ষণ করা হয়, zlib-সংকুচিত, Base64-এনকোড করা হয় এবং একটি HTTPS POST অনুরোধের মাধ্যমে একটি হার্ড-কোডেড URL-এ পাঠানো হয় ("webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb")।
সংস্করণ 1.26.2, অন্যদিকে, একটি নতুন শীর্ষ-স্তরের মডিউল আমদানি করে, af_runtime_diag.py, GitHub অ্যাকশন OIDC টোকেন সংগ্রহ করে এবং শংসাপত্র-সম্পর্কিত পরিবেশ ভেরিয়েবল সংগ্রহের জন্য ব্যবহৃত অনুসন্ধানের ধরণগুলিকে প্রসারিত করে।
প্যাকেজটি প্রতি মাসে প্রায় 190,000 ডাউনলোড আকর্ষণ করে, ব্যবহারকারীদের নিম্নলিখিত পদক্ষেপগুলি সম্পাদন করার পরামর্শ দেওয়া হচ্ছে -
আক্রান্ত হোস্ট এবং রানার্সকে আলাদা করুন
প্যাকেজটিকে সবচেয়ে সাম্প্রতিক নিরাপদ সংস্করণে পিন করুন (1.26.0) এবং একটি পরিষ্কার পরিবেশ থেকে পুনরুদ্ধার করুন৷
17 নভেম্বর, 2026 তারিখে 8:35 থেকে প্রায় 9:20 pm UTC-এর মধ্যে দূষিত সংস্করণগুলির এক্সপোজার পরীক্ষা করুন
ওয়েবহুক করার অনুরোধের জন্য প্রক্সি এবং DNS লগ অনুসন্ধান করুন[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb
একটি পরিষ্কার সিস্টেম থেকে উন্মুক্ত শংসাপত্র ঘোরান
Azure পরিচয় নিরীক্ষণ করুন এবং সাইন-ইন এবং কার্যকলাপ লগ পর্যালোচনা করুন
GitHub অ্যাকশন ওয়ার্কফ্লো অডিট করে যা Azure-এ স্থাপন করে
"দূষিত এজেন্ট-ফ্রেমওয়ার্ক দেখায় কিভাবে আক্রমণকারীরা AI ডেভেলপার ইকোসিস্টেম এবং এর পিছনে থাকা CI পাইপলাইনগুলিকে টার্গেট করছে," OX সিকিউরিটি বলেছে৷ "সরাসরি একটি অফিসিয়াল মাইক্রোসফ্ট প্যাকেজকে লক্ষ্য করার সময়, মনে হচ্ছে আক্রমণকারীরা ভিতরে দূষিত যুক্তি যোগ করার জন্য চাকা তৈরির প্রবাহকে হাইজ্যাক করার একটি উপায় খুঁজে পেয়েছে।"
এজেন্ট-ফ্রেমওয়ার্ক হল দ্বিতীয় মাইক্রোসফ্ট-সম্পর্কিত PyPI প্যাকেজ যা এই বছরে আপস করা হবে। 2026 সালের মে মাসে, টিমপিসিপির পিছনে হুমকি অভিনেতারা মিনি শাই-হুলুড ওয়ার্ম বিতরণের জন্য টেকসই টাস্কের তিনটি দূষিত সংস্করণ, টেকসই টাস্ক ওয়ার্কফ্লো এক্সিকিউশন ফ্রেমওয়ার্কের জন্য মাইক্রোসফটের পাইথন ক্লায়েন্টকে ঠেলে দিয়েছিল।