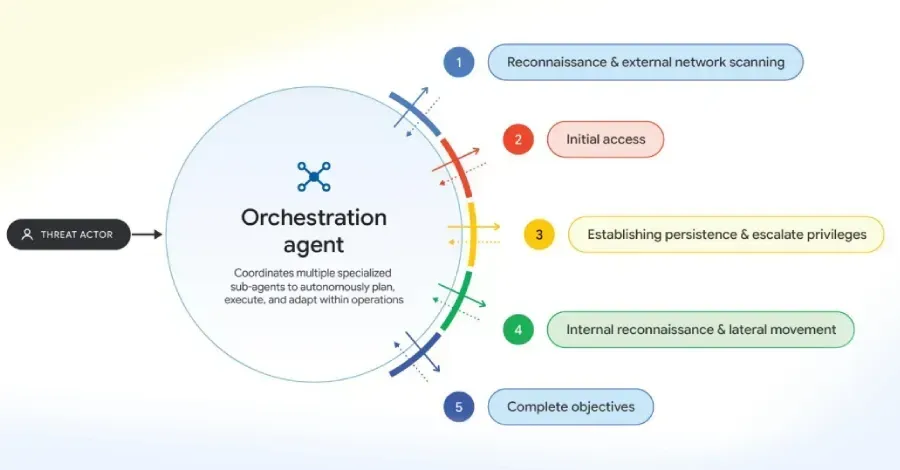
Google সোমবার প্রকাশ করেছে যে হুমকি অভিনেতাদের দ্বারা কৃত্রিম বুদ্ধিমত্তার (AI) প্রতিপক্ষের ব্যবহার বৃহত্তর কর্মক্ষম গতিতে বহু-পর্যায়ে অনুপ্রবেশ চালানোর জন্য ARTEX, CAIRN, CyberStrikeAI এবং PentAGI-এর মতো স্বায়ত্তশাসিত মাল্টি-এজেন্ট আক্রমণাত্মক কাঠামো মোতায়েন করার জন্য ম্যানুয়াল প্রম্পটিংয়ের বাইরে চলে গেছে।
একযোগে, হুমকি অভিনেতারা ডিফারেনশিয়াল বিশ্লেষণের মাধ্যমে প্যাচগুলির বিপরীত প্রকৌশলকে স্বয়ংক্রিয় করতে বৃহৎ ভাষা মডেল (LLMs) এবং এজেন্টিক কাঠামোর শক্তি এবং ক্ষমতা ব্যবহার করছে, যাতে তারা নতুন প্রকাশিত দুর্বলতাগুলিকে দ্রুত অস্ত্রোপচার করতে দেয়, যেমনটি এই সেপ্টেম্বরের আগের PaperCut NG/MF-এর ক্ষেত্রে দেখা গেছে।
হ্যাকার নিউজের সাথে শেয়ার করা একটি প্রতিবেদনে গুগল থ্রেট ইন্টেলিজেন্স গ্রুপ (জিটিআইজি) বলেছে, ওপেন সোর্স, এজেন্টিক পেনিট্রেশন-টেস্টিং (পেন্টেস্টিং) ফ্রেমওয়ার্কের অপব্যবহারকে "লাইভ অনুপ্রবেশের সময় বিচ্ছিন্ন পর্যায়গুলি এবং নির্দিষ্ট অপারেশনাল কাজগুলি স্বয়ংক্রিয় করার উপায় হিসাবে দেখা হয়।"
টেক জায়ান্ট বলেছে যে গ্রহণটি একটি দৃষ্টান্ত পরিবর্তনের প্রতিনিধিত্ব করে যেখানে সাইবার আক্রমণগুলি মেশিনের গতিতে সংঘটিত হয়, যা অন্তর্নিহিত যান্ত্রিকগুলি একই থেকে গেলেও বিভিন্ন আক্রমণের পথ একসাথে চেইন করে অপারেশনগুলিকে উল্লেখযোগ্যভাবে স্কেল করার অনুমতি দেয়।
চীনের সাথে সংযুক্ত আর্থিকভাবে অনুপ্রাণিত এবং সন্দেহভাজন গুপ্তচরবৃত্তি অভিনেতা সহ এই কাঠামো এবং জোতা নিয়ে পরীক্ষা-নিরীক্ষা করতে দেখা গেছে অনেক হুমকি অভিনেতা।
"এই পর্যবেক্ষণগুলি অতিরিক্তভাবে অন্যান্য সরঞ্জাম এবং পরিষেবাগুলির ব্যবহারে প্রসারিত হয়, যেমন ZeroHollow, একটি অনুমান পরিষেবা যা এক্সপ্লয়েট ডেভেলপমেন্ট এবং LLM রাউটিং এর জন্য ব্যবহৃত হয় এবং এজেন্ট জিরো, একটি ওপেন সোর্স এজেন্ট ফ্রেমওয়ার্ক যা স্বায়ত্তশাসিত কোড নির্বাহ এবং গতিশীল টুল জেনারেশন বৈশিষ্ট্যযুক্ত," Google বলেছে৷
অপব্যবহারের আরেকটি মূল ক্ষেত্র LLM-চালিত পাইপলাইনগুলি ব্যবহার করে দুর্বলতা বিশ্লেষণ এবং প্রুফ-অফ-কনসেপ্ট (POC) অস্ত্রায়নের মতো স্বয়ংক্রিয় শ্রম-নিবিড় কাজগুলিকে ঘিরে আবর্তিত হয়, যা হুমকি অভিনেতাদের প্যাচ প্রকাশ এবং সক্রিয় শোষণের মধ্যে উইন্ডোটি ভেঙে ফেলার অনুমতি দেয়।
"হুমকি অভিনেতারা প্যাচ করা এন-ডে দুর্বলতাগুলিকে দ্রুত অস্ত্রোপচারের জন্য LLM ব্যবহার করা আরও দক্ষ বলে মনে করতে পারে, কারণ তারা একটি সীমিত উত্স উপাদানগুলির উপর গবেষণায় ফোকাস করতে পারে: উত্স কোড সংস্করণের তুলনা করা (প্রি-রিলিজ বা পূর্বরূপ চ্যানেলগুলি সহ), এবং রিলিজ নোট পরীক্ষা করা, নিরাপত্তা গবেষণা, এবং পিওসিএফএএস সম্পর্কিত নির্দিষ্ট কোডগুলি Google-এর সাথে যুক্ত করেছে৷
একই সাথে, হুমকি অভিনেতারা LLMজ্যাকিং আক্রমণ থেকে LLM ক্রেডেনশিয়াল এবং ক্লাউড রিসোর্স চুরি করে বেআইনি লাভের জন্য AI পরিকাঠামোকে লক্ষ্যবস্তু করছে, এবং তারপরে APIMart এবং JetNight-এর মতো আন্ডারগ্রাউন্ড প্রক্সি পরিষেবার মাধ্যমে ডিসকাউন্ট মূল্যে অ্যাক্সেস পুনরায় বিক্রি করে, অন্যথায় miLLM নামে পরিচিত।
অনুসন্ধানগুলি দেখায় যে ওপেন-সোর্স ফ্রেমওয়ার্কের উত্থান প্রবেশের বাধাকে আরও কমিয়েছে, খারাপ অভিনেতাদের সহজে নতুন শোষণকে সংহত করতে সক্ষম করেছে, স্বায়ত্তশাসিতভাবে আক্রমণগুলিকে স্কেল করতে এবং ফিশিং প্রচারাভিযানগুলিকে বিশ্বাস করতে সক্ষম করে, আক্রমণের সময়রেখাকে আরও সংকুচিত করে৷
এর মধ্যে রয়েছে Jieyou নামক একটি চাইনিজ-ভাষা ফিশিং প্ল্যাটফর্ম যা গ্রাহকদের ফিশিং প্যানেল কনফিগার করতে এবং প্রযুক্তিগত দক্ষতার প্রয়োজন ছাড়াই প্রাকৃতিক ভাষা কমান্ড ব্যবহার করে বিদ্যমান টেমপ্লেটগুলিকে সংশোধন করার অনুমতি দেওয়ার জন্য একটি LLM চ্যাটবট সহকারীকে সংহত করেছে৷
"Jieyou প্ল্যাটফর্মের বিবর্তন একটি ক্রমবর্ধমান শিল্প প্রবণতাকে হাইলাইট করে যেখানে PhaaS প্রদানকারীরা মডুলার ফোর্স মাল্টিপ্লায়ার হিসাবে LLM-কে লিভারেজ করে," Google বলেছে৷ "ম্যানুয়ালি পেলোড সম্পাদনা করার পরিবর্তে, স্বল্প-দক্ষ অধিভুক্তরা এখন চ্যাটবটের মাধ্যমে স্বাভাবিক ভাষা ব্যবহার করতে পারে যা গতিশীলভাবে কাস্টমাইজ করার অজুহাত এবং ফিশিং ইন্টারফেসগুলি উড়তে পারে।"