ইন্ডিয়ান কম্পিউটার ইমার্জেন্সি রেসপন্স টিম (CERT-In) প্রকাশ করেছে যে একটি কৃত্রিম বুদ্ধিমত্তা (AI)-সহায়ক হুমকি অভিনেতাকে এটি ট্র্যাক করে কারণ ক্রাফটি ফ্যালকন দেশের ব্যাংকিং, আর্থিক পরিষেবা এবং বীমা (BFSI) সেক্টরে সংস্থাগুলিকে লক্ষ্য করছে৷
হুমকিকে সক্রিয় এবং চলমান হিসাবে বর্ণনা করে, কার্যকলাপে ARTEX, PentAGI, Cairn, এবং CyberStrikeAI এর মতো সর্বজনীনভাবে-উপলভ্য AI-চালিত আক্রমণাত্মক সুরক্ষা সরঞ্জামগুলির ব্যবহার জড়িত।
"এই সরঞ্জামগুলি মেশিনের গতিতে স্বায়ত্তশাসিতভাবে সম্পূর্ণ আক্রমণের চেইনগুলি চালায়, দ্রুত ধারাবাহিকভাবে প্রচুর সংখ্যক উপযোগী আক্রমণ স্ক্রিপ্ট তৈরি করে এবং পরিমার্জন করে এবং লক্ষ্য প্রতিক্রিয়াগুলির উপর ভিত্তি করে তাদের পেলোডগুলিকে মানিয়ে নেয়," CERT-In বলেছে৷ "সমর্থক আক্রমণ পরিকাঠামো কয়েক ঘন্টার মধ্যে IP ঠিকানাগুলিকে ঘুরিয়ে দেয়।"
সংস্থাটি বলেছে যে আক্রমণগুলি ক্রিপ্টোকারেন্সি এক্সচেঞ্জ এবং ডিজিটাল সম্পদ পরিষেবা প্রদানকারীদের লক্ষ্যবস্তু করেছে, যার ফলে চাবি এবং তহবিল চুরি হয়েছে।
আপডেটটি CERT-In দ্বারা জারি করা একটি অক্টোবর 2026 সালের সতর্কতা অনুসরণ করে, যা নন-ব্যাঙ্কিং আর্থিক সংস্থাগুলি (NBFCs), ডিজিটাল ঋণদান প্ল্যাটফর্ম, ফিনটেক সত্তা, অর্থপ্রদান পরিষেবা প্রদানকারী এবং ক্রিপ্টোকারেন্সি ওয়ালেট অপারেটরদের লক্ষ্য করে একাধিক সাইবার আক্রমণের প্রচারণার বিষয়ে সতর্ক করেছিল।
পেমেন্ট অ্যাগ্রিগেটর/গেটওয়ে এবং অংশীদার-ব্যাঙ্ক API শংসাপত্র চুরি করার জন্য হুমকির অভিনেতারা ইন্টারনেট-মুখী অ্যাপ্লিকেশনগুলি এবং উন্মুক্ত API এবং সুবিধাপ্রাপ্ত এন্ডপয়েন্টগুলিকে শোষণ করতে দেখা গেছে এবং তারপরে সংস্থাগুলির নিজস্ব অনুমোদিত-তালিকাভুক্ত পরিকাঠামোর মধ্যে থেকে সরাসরি তহবিল-স্থানান্তর APIগুলিকে আহ্বান করে৷
অন্যান্য উল্লেখযোগ্য প্রাথমিক অ্যাক্সেস ভেক্টরগুলির মধ্যে কয়েকটি নীচে তালিকাভুক্ত করা হয়েছে -
চুরি হওয়া দীর্ঘস্থায়ী স্ট্যাটিক, হার্ড-কোডেড API টোকেন ব্যবহার
জাল কমিটের মাধ্যমে সোর্স কোড রিপোজিটরির সাপ্লাই চেইন আপস
কনফিগারেশন ফাইল, সোর্স কোড বা ডাটাবেসে প্লেইনটেক্সট শংসাপত্রের শোষণ
মাল্টি-ফ্যাক্টর প্রমাণীকরণ (MFA) নেই এমন অ্যাপ্লিকেশন এবং দূরবর্তী পরিষেবাগুলিতে অ্যাক্সেস
এই পদ্ধতি, CERT-In যোগ করা হয়েছে, লোন তৈরি, KYC, অনুমোদন, সুবিধাভোগী যাচাইকরণ, ভারসাম্যের পর্যাপ্ততা এবং প্রতি-লেনদেনের সীমার মতো অ্যাপ্লিকেশন-স্তরের নিয়ন্ত্রণগুলিকে পরাজিত করে।
দ্রুত সম্পাদিত প্রতারণামূলক লেনদেনগুলি একাধিক ব্যাঙ্কে আক্রমণকারী-নিয়ন্ত্রিত খচ্চর অ্যাকাউন্টগুলিতে তহবিল স্থানান্তর করার জন্য ডিজাইন করা হয়েছে৷ এছাড়াও, আক্রমণের সাথে জড়িত অপারেটররা লগ মুছে ফেলার পদক্ষেপ নেয় এবং সনাক্তকরণ এবং ঘটনার প্রতিক্রিয়া প্রচেষ্টাকে জটিল করার প্রয়াসে এন্ডপয়েন্ট সিকিউরিটি টুলের সাথে টেম্পার করে।
CERT-In আরও সতর্ক করেছে যে আক্রমণকারীরা কমান্ড কার্যকর করতে এবং দূষিত পেলোড স্থাপন করার জন্য ক্লাউড অবকাঠামোকে লক্ষ্যবস্তু করছে, সেইসাথে শেয়ার্ড ক্রেডেনশিয়াল, টোকেন বা নেটওয়ার্ক পাথগুলি পাওয়ার জন্য সর্বজনীনভাবে অ্যাক্সেসযোগ্য অ-উৎপাদন পরিবেশ, এবং তারপরে উৎপাদন সিস্টেমে পিভট করতে সেগুলি ব্যবহার করে৷
প্রতিপক্ষের দ্বারা গৃহীত শোষণ-পরবর্তী অন্যান্য উল্লেখযোগ্য পদক্ষেপগুলি নিম্নরূপ -
রিভার্স-ইঞ্জিনিয়ারিং অ্যাপ্লিকেশান কোডবেসগুলি তৈরি করা শোষণের বিকাশের জন্য
সংশোধিত অ্যাপ্লিকেশন প্যাকেজগুলি ব্যবহার করে অননুমোদিত API কলগুলি শুরু করা, নিয়ন্ত্রণগুলিকে ক্ষুণ্ন করা যা "অনুমান করা হয়েছে শুধুমাত্র বৈধ ক্লায়েন্ট অ্যাপ্লিকেশন APIগুলিকে কল করবে"
বৃহৎ-মূল্যের স্থানান্তর সম্পাদন করার আগে অননুমোদিত তহবিল প্রবাহকে বৈধ করতে মাইক্রো-ভ্যালু টেস্ট লেনদেন (যেমন 1 টাকা) সম্পাদন করা
তহবিল স্থানান্তর করার জন্য অর্থপ্রদান সমষ্টিকারীর মার্চেন্ট সেটেলমেন্ট API-এর অপব্যবহার
ফাইল-আপলোড এবং ডিসিরিয়ালাইজেশন সহ নতুন প্রকাশিত দুর্বলতাগুলিকে কাজে লাগিয়ে PHP এবং Node.js অ্যাপ্লিকেশনগুলিতে ওয়েব শেলগুলির দিকে নিয়ে যাওয়া চেইনগুলি শোষণ করে
ফ্লাইতে প্রচুর সংখ্যক কাস্টম স্ক্রিপ্ট তৈরি করা এবং দ্রুত উত্তরাধিকারসূত্রে তাদের পুনরাবৃত্তিমূলকভাবে উন্নত করা, এআই-সহায়তা বিকাশের সাথে সামঞ্জস্যপূর্ণ একটি প্যাটার্ন
CERT-In কৃত্রিম বুদ্ধিমত্তা নিরাপত্তা অডিটিং নির্দেশিকা প্রকাশ করার সময় এই বিকাশ ঘটে, "এআই সিস্টেমের প্রশাসন, নিরাপত্তা, গোপনীয়তা, ন্যায্যতা, স্বচ্ছতা, স্থিতিস্থাপকতা এবং নিরীক্ষাযোগ্যতা" নিশ্চিত করার জন্য নির্দিষ্ট প্রয়োজনীয়তাগুলিকে বিন্যস্ত করে৷
ফ্রেমওয়ার্কটি একটি এআই এজেন্টের নথিভুক্ত পরিচয়, অনুমোদিত উদ্দেশ্য, অনুমোদিত টুল ব্যবহার, অনুমতির সীমানা এবং ন্যূনতম বিশেষাধিকারের নীতি (PoLP) এর আনুগত্য পরীক্ষা করার আহ্বান জানায়। এটির জন্য এআই এজেন্টদেরও ফলপ্রসূ ক্রিয়াকলাপের জন্য মানুষের অনুমোদনের প্রয়োজন হয়, উচ্চ-ঝুঁকিপূর্ণ AI সিস্টেমে জরুরি বাধা, শংসাপত্র প্রত্যাহার এবং স্বয়ংক্রিয় পুনঃসূচনা রোধ করার জন্য নিয়ন্ত্রণগুলিকে অন্তর্ভুক্ত করা নিশ্চিত করে।
"কার্যকর নিশ্চয়তার জন্য সাংগঠনিক জবাবদিহিতা, প্রযুক্তিগত পরীক্ষা, ডেটা এবং মডেল গভর্নেন্স, ক্রমাগত পর্যবেক্ষণ, মানব তদারকি, ঘটনার প্রতিক্রিয়া এবং তৃতীয় পক্ষের নিশ্চয়তা প্রয়োজন," সংস্থাটি বলেছে। "তদনুসারে, কাঠামোটি প্রতিটি এআই সিস্টেমের প্রকৃতি, স্কেল, স্বায়ত্তশাসন এবং সম্ভাব্য প্রভাবের অনুপাতে নিরীক্ষাযোগ্য প্রয়োজনীয়তা প্রদান করে।"
কপিক্যাট ARTEX সংস্করণ হ্যান্ডস আউট রুট শেল
বাস্তব-বিশ্বের অনুপ্রবেশে ARTEX-এর মতো ওপেন-সোর্স পেনিট্রেশন টেস্টিং টুলের অপব্যবহার তার ডেভেলপারকে GitHub থেকে রিপোজিটরি নামিয়ে নিতে প্ররোচিত করেছে। কিন্তু শূন্যতা পূরণ করতে মাইক্রোসফ্ট-মালিকানাধীন কোড-হোস্টিং প্ল্যাটফর্মে একাধিক অনুলিপি উত্থিত হয়েছে -
github[.]com/trhhubsd/ARTEXX
github[.]com/mhtsec/ARTEX (ডকার হাবে "মিয়ানহুয়াটাং 11/আর্টেক্স")
github[.]com/RuoJi6/ARTEX
প্রথম দুটি GitHub সংগ্রহস্থল ডাউনলোডের জন্য আর উপলব্ধ নেই। অনলাইন ওরফে ব্যাডবাইট নামে একজন স্বাধীন সাইবার নিরাপত্তা গবেষকের মতে, "trhhubsd/ARTEX" রিপোজিটরিটি 2,449 বার স্টার করা হয়েছে এবং 600 বারের বেশি কাঁটা হয়েছে।
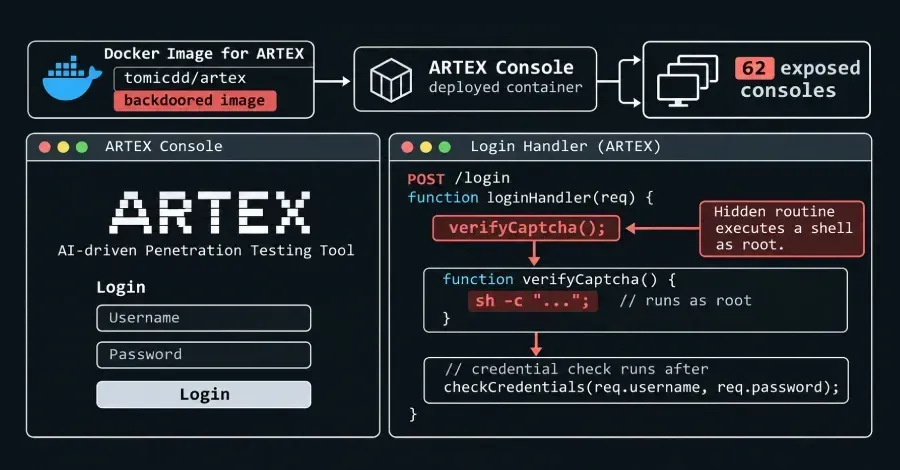
GitHub কপি সম্পর্কে যা উল্লেখযোগ্য তা হল এটি ডকার হাব থেকে "tomicdd/artex" ইমেজ টানতে "docker-compose.yml" এ একটি লাইন পরিবর্তন করেছে। পরিবর্তিত সংস্করণটি একটি নতুন রুটিন গোপন করে যা লগইন এন্ডপয়েন্টে একটি অননুমোদিত অনুরোধের সময় একটি রুট শেল প্রদান করে। ডকার হাব দ্বারা ভাগ করা পরিসংখ্যান অনুসারে, ছবিটি 9,000 বার ডাউনলোড করা হয়েছে।
"এটি লগইন হ্যান্ডলারে একটি লুকানো verifyCaptcha() ফাংশন যোগ করে: যদি ক্যাপচা ক্ষেত্রটি একটি গোপন মার্কার দিয়ে শুরু হয়, বাকিটি sh -c এর মাধ্যমে রুট হিসাবে চলে এবং আউটপুটটি ফেরত দেওয়া হয়, কোনো শংসাপত্র চেক করার আগে," গবেষক ইমেলের মাধ্যমে হ্যাকার নিউজের সাথে শেয়ার করা একটি বিবৃতিতে বলেছেন৷ "এটি প্রতিটি ইনস্টলে একটি অননুমোদিত রুট শেল, এবং এটি কখনই একটি কোড পর্যালোচনায় দেখায় না।"
"একটি আপোসকৃত ARTEX দৃষ্টান্ত তার লক্ষ্যগুলির আনপ্যাচড ফাইন্ডিং, লাইভ শংসাপত্র, ক্যাপচার করা সেশন এবং নেটওয়ার্ক অবস্থান ধারণ করে৷ যে কেউ পিছনের দরজাটি ধরে রাখে সেও পরের রানে এজেন্টরা যা করে তা শান্তভাবে পরিবর্তন করতে পারে।"
ইন্টারনেটে 62টি ARTEX কনসোল 2 এবং 4 নভেম্বর 2026-এর মধ্যে ব্যাকডোর বিল্ড পরিবেশন করতে পাওয়া গেছে, প্রথম দৃষ্টান্তটি ডকার ইমেজ পুশ করার বারো দিন পরে 20 অক্টোবর, 2026 এর মধ্যে বাড়বে। এর মধ্যে 26টি কনসোল মার্কিন যুক্তরাষ্ট্রে অবস্থিত, তারপরে 17টি হংকং এবং সাতটি চীনে অবস্থিত।
সব মিলিয়ে, 4 নভেম্বর, 2026 পর্যন্ত মোট 1,645 জন হোস্টকে ARTEX কনসোল পরিবেশন করতে পাওয়া গেছে। "tomicdd/artex" ছাড়াও বেশ কিছু Docker Hub নেমস্পেসকে "আর্টেক্স" নামের ছবি প্রকাশ করার জন্য চিহ্নিত করা হয়েছে। তাদের মধ্যে কয়েকটি নীচে তালিকাভুক্ত করা হল -
congdonglinux/artex (এছাড়াও ব্যাকডোরযুক্ত এবং "tomicdd/artex" এর মতো)
mianhuatang11/artex
শরৎ 26/আর্টেক্স
andy1099zz/artex
dgddw/artex
trhhubsd/ARTEX
ylh440104/আর্টেক্স
"ব্যাকডোরের লেখকের আর কিছুর প্রয়োজন ছিল না। তারা যে লোকেদের পরে ছিল তারা ইতিমধ্যেই একটি খোলা পোর্টে রুট হিসাবে একটি আনভেটেড অ্যাটাক টুল চালানোর জন্য বেছে নিয়েছে," ব্যাডবাইট বলেছেন। "আমরা জানি ARTEX বন্যতে দূষিতভাবে ব্যবহার করা হয়েছে, এবং এটি এভাবেই ব্যবহার করা অব্যাহত থাকবে। আমরা এটাও জানি যে প্রচুর বৈধ, কৌতূহলী লোকেরা এটিকে ইনস্টল করেছে তা দেখার জন্য। তারা তাদের নিজস্ব সার্ভারে একটি রুট শেল সাইন আপ করেনি।"