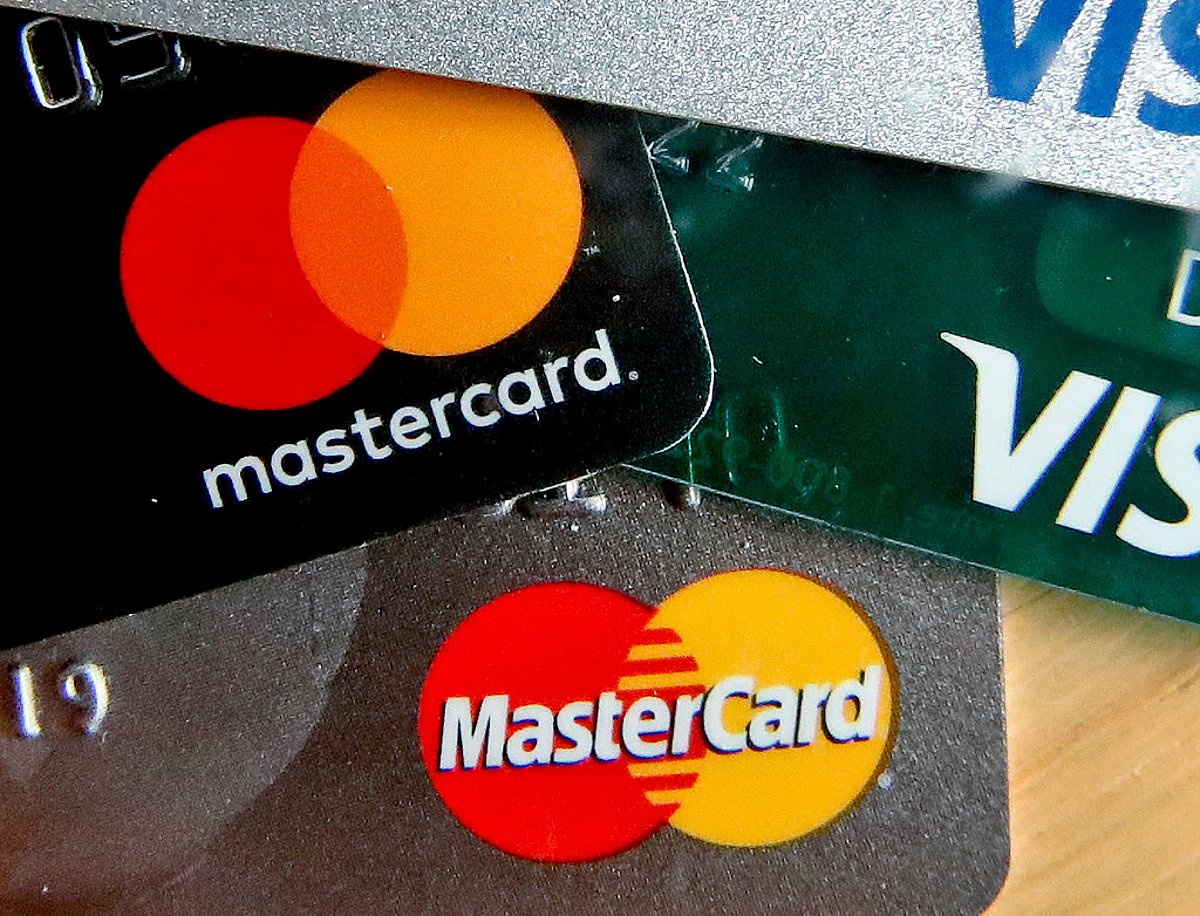
JPMorgan চেজ, ভিসা এবং মাস্টারকার্ডের সাথে কাজ করা তৃতীয় পক্ষের পরিষেবা প্রদানকারীর সাথে জড়িত একটি সাইবার আক্রমণে গ্রাহকের তথ্য চুরি হয়েছে বলে দাবি করেছে হ্যাকাররা।
রয়টার্সের মতে, ফাইলগুলিতে 16,000 টিরও বেশি JPMorgan গ্রাহকের ইমেল ঠিকানা রয়েছে, কিছু ফোন নম্বর এবং পোস্টাল কোড সহ।
সংবাদ সংস্থাটি 124টি ইমেল ঠিকানাও খুঁজে পেয়েছে যা স্পষ্টতই ব্যাঙ্কের কর্মচারীদের। এটি স্বাধীনভাবে রেকর্ডের সত্যতা যাচাই করতে পারেনি।
প্রকাশগুলি তিনটি আর্থিক সংস্থার কাছ থেকে নিশ্চিতকরণ অনুসরণ করে যে বাইরের পরিষেবা প্রদানকারীদের লক্ষ্যবস্তু করা হয়েছিল। তিনজনই বলেছিলেন যে তাদের প্রধান ব্যাঙ্কিং এবং পেমেন্ট সিস্টেমগুলি প্রভাবিত হয়নি।
JPMorgan চেজ, মার্কিন যুক্তরাষ্ট্রের বৃহত্তম ব্যাঙ্ক, বলেছেন আক্রমণকারীরা ব্যাঙ্কে পরিষেবা প্রদানকারী সংস্থাগুলির কাছে থাকা বিপণন তথ্য অ্যাক্সেস করতে পারে৷
কতজন গ্রাহক ক্ষতিগ্রস্ত হয়েছে বা হ্যাকারদের দ্বারা প্রকাশিত রেকর্ডগুলি আসল কিনা তা ব্যাংক নিশ্চিত করেনি।
JPMorgan বলেছে যে এটি সরাসরি প্রভাবিত গ্রাহকদের সাথে যোগাযোগ করবে এবং যেখানে উপযুক্ত সেখানে প্রশংসাসূচক ক্রেডিট পর্যবেক্ষণ সহ সহায়তা প্রদান করবে।
ভিসা বলেছে যে এই ঘটনায় এশিয়া-প্যাসিফিক অঞ্চলের তৃতীয় পক্ষের সরবরাহকারী জড়িত। এর নিজস্ব সিস্টেম প্রভাবিত হয়নি, এবং কার্ড নম্বরের মতো অর্থপ্রদানের তথ্য প্রকাশ করা হয়নি।
মাস্টারকার্ড বলেছে যে নির্দিষ্ট বেনিফিট প্রোগ্রামে নথিভুক্ত গ্রাহকদের সীমিত সংখ্যক ইমেল ঠিকানা প্রকাশ করা হয়েছে। এর পেমেন্ট নেটওয়ার্ক এবং কার্ড পরিষেবাগুলি প্রভাবিত হয়নি।
রয়টার্স জানিয়েছে যে ভিসার জন্য দায়ী ফাইলগুলিতে ফিলিপাইন, সিঙ্গাপুর, মালয়েশিয়া, হংকং, তাইওয়ান, জাপান, দক্ষিণ কোরিয়া, অস্ট্রেলিয়া এবং ম্যাকাও সহ এশিয়া-প্যাসিফিক বাজারের গ্রাহকদের তথ্য রয়েছে বলে মনে হচ্ছে।
তবে তথ্যটি সত্য কিনা তা নিশ্চিত করতে পারেনি রয়টার্স।
মাস্টারকার্ডে দায়ী করা ডেটা উত্তর আমেরিকা, মধ্যপ্রাচ্য এবং আফ্রিকার গ্রাহকদের সাথে সম্পর্কিত বিপণন রেকর্ডগুলিও অন্তর্ভুক্ত করে।
সংযুক্ত আরব আমিরাতের গ্রাহকরা প্রভাবিত হয়েছে এমন কোন নিশ্চিতকরণ পাওয়া যায়নি।
n0n নামে পরিচিত একটি সাইবার চাঁদাবাজ গোষ্ঠী 16 নভেম্বর দাবি করেছে যে তারা আর্থিক সংস্থাগুলি থেকে কার্ডধারীদের বিপণন রেকর্ড পেয়েছে৷
গোষ্ঠীটি পরবর্তীতে ফাইলগুলি প্রকাশ করে যা বলেছিল যেগুলি JPMorgan, Visa এবং Mastercard থেকে চুরি হয়েছে।
কোম্পানিগুলি প্রকাশ্যে প্রভাবিত পরিষেবা প্রদানকারীদের চিহ্নিত করেনি, এবং ঘটনাগুলি একই বিক্রেতার সাথে জড়িত কিনা তা স্পষ্ট নয়।
JPMorgan বলেছেন যে সাইবার আক্রমণটি প্রযুক্তিগত সমস্যার সাথে সম্পর্কিত নয় যা এই সপ্তাহের শুরুতে কিছু ব্যাঙ্কিং লেনদেন ব্যাহত করেছিল।
ব্যাঙ্ক এই সমস্যাগুলিকে সাইবার আক্রমণের পরিবর্তে একটি সফ্টওয়্যার বাগকে দায়ী করেছে।