টেক্সাস সীমান্ত ব্যবসা
টেক্সাস সীমান্ত ব্যবসা দ্বারা
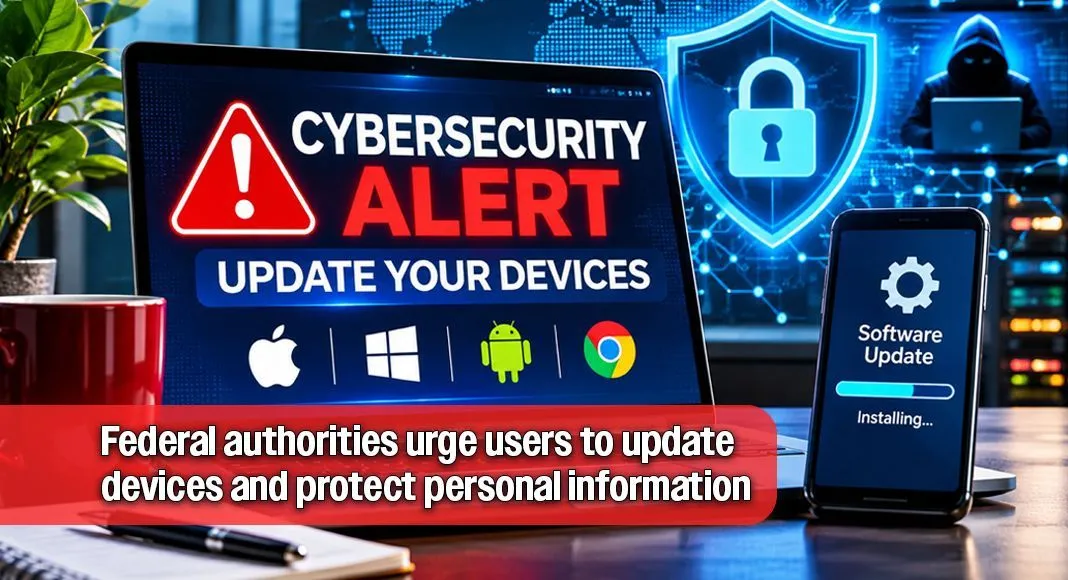
ওয়াশিংটন, ডিসি — অ্যাপল পণ্য এবং গুগলের ক্রোম ব্রাউজারকে প্রভাবিত করে সক্রিয়ভাবে শোষিত নিরাপত্তা দুর্বলতার রিপোর্টের পর ফেডারেল সাইবারসিকিউরিটি কর্তৃপক্ষ কম্পিউটার এবং স্মার্টফোন ব্যবহারকারীদের তাদের ডিভাইস আপডেট রাখার জন্য অনুরোধ করছে।
সতর্কতাগুলি আসে যখন প্রযুক্তি সংস্থাগুলি দুর্বলতাগুলিকে মোকাবেলা করার জন্য সফ্টওয়্যার আপডেটগুলি প্রকাশ করে যা হ্যাকাররা সংবেদনশীল তথ্য অ্যাক্সেস করতে, কম্পিউটারে আপোস করতে বা স্বাভাবিক ক্রিয়াকলাপ ব্যাহত করতে ব্যবহার করতে পারে।
4 নভেম্বর, 2026-এ, ইউএস সাইবারসিকিউরিটি অ্যান্ড ইনফ্রাস্ট্রাকচার সিকিউরিটি এজেন্সি (সিআইএসএ) একটি অ্যাপল দুর্বলতা যুক্ত করেছে, যা CVE-2024-27834 হিসাবে চিহ্নিত, আক্রমণকারীরা দুর্বলতাকে কাজে লাগানোর প্রমাণ পাওয়ার পরে তার পরিচিত শোষিত দুর্বলতা ক্যাটালগে।
দুর্বলতা ম্যাকওএস, আইওএস এবং আইপ্যাডওএস সহ একাধিক অ্যাপল অপারেটিং সিস্টেমকে প্রভাবিত করে। যদিও অ্যাপল 2024 সালে ত্রুটিটি সমাধান করেছে, যে ডিভাইসগুলি যথাযথ সুরক্ষা আপডেট পায়নি সেগুলি দুর্বল থাকতে পারে। (SC মিডিয়া)
9 নভেম্বর, অ্যাপল ম্যাক কম্পিউটার, আইফোন এবং অন্যান্য পণ্যগুলিকে প্রভাবিত করে এমন দুর্বলতাগুলি মোকাবেলায় অতিরিক্ত সুরক্ষা আপডেট প্রকাশ করেছে।
সেন্টার ফর ইন্টারনেট সিকিউরিটি থেকে 10 নভেম্বরের একটি অ্যাডভাইজরি বেশ কয়েকটি দুর্বলতা চিহ্নিত করেছে যা তথ্যে অননুমোদিত অ্যাক্সেসের অনুমতি দিতে পারে বা আক্রমণকারীদের দূষিত কম্পিউটার কোড কার্যকর করতে সক্ষম করে।
সংস্থাটি তার পরামর্শের সময় সেই নতুন সম্বোধন করা দুর্বলতাগুলির কোনও পরিচিত সক্রিয় শোষণের রিপোর্ট করেনি। (CIS)
নিরাপত্তা উদ্বেগ অ্যাপল পণ্যের বাইরেও প্রসারিত।
10 নভেম্বর, সাইবার নিরাপত্তা গবেষকরা রিপোর্ট করেছেন যে Google ক্রোম ব্রাউজার আপডেট প্রকাশ করেছে নয়টি দুর্বলতার সমাধান করে, যার মধ্যে একটি ইতিমধ্যেই আক্রমণকারীদের দ্বারা শোষিত হয়েছে।
প্রভাবিত ব্রাউজার দুর্বলতা, CVE-2026-125350 হিসাবে চিহ্নিত, ব্যবহারকারীরা বিশেষভাবে তৈরি করা ওয়েব সামগ্রীর সম্মুখীন হলে ক্ষতিকারক কার্যকলাপের অনুমতি দিতে পারে৷ (হ্যাকার নিউজ)
সাইবার সিকিউরিটি সাংবাদিক ব্রায়ান ক্রেবসের মতে, মাইক্রোসফ্ট উইন্ডোজ এবং অন্যান্য সমর্থিত সফ্টওয়্যারগুলির দুর্বলতাগুলিকে মোকাবেলা করার জন্য 10 নভেম্বর নিরাপত্তা আপডেট প্রকাশ করেছে। (নিরাপত্তা সংক্রান্ত ক্রেবস)
ব্যক্তি এবং ব্যবসার জন্য, এই উন্নয়নগুলি অবিলম্বে নিরাপত্তা আপডেটগুলি ইনস্টল করার গুরুত্বকে শক্তিশালী করে।
অ্যাপল গ্রাহকদের তাদের অপারেটিং সিস্টেমগুলিকে বর্তমান রাখার পরামর্শ দেয় কারণ সফ্টওয়্যার আপডেটগুলি পরিচিত নিরাপত্তা দুর্বলতা থেকে রক্ষা করতে সহায়তা করে।
ম্যাক ব্যবহারকারীরা সিস্টেম সেটিংস খুলে, সাধারণ নির্বাচন করে এবং সফ্টওয়্যার আপডেট নির্বাচন করে উপলব্ধ আপডেটগুলি পরীক্ষা করতে পারেন৷
উইন্ডোজ ব্যবহারকারীরা তাদের কম্পিউটারের সেটিংস মেনুর মাধ্যমে উইন্ডোজ আপডেট চেক করতে পারেন।
স্মার্টফোন মালিকদেরও উপলব্ধ অপারেটিং সিস্টেম আপডেট ইনস্টল করা উচিত এবং তাদের অ্যাপ্লিকেশনগুলিকে বর্তমান রাখা উচিত।
অতিরিক্ত সতর্কতার মধ্যে রয়েছে মাল্টিফ্যাক্টর প্রমাণীকরণ সক্ষম করা, শক্তিশালী এবং অনন্য পাসওয়ার্ড ব্যবহার করা, সন্দেহজনক ইমেল সংযুক্তি এড়ানো এবং গুরুত্বপূর্ণ নথিগুলির ব্যাকআপ বজায় রাখা।
ব্যবহারকারীদের ইমেল বা পাঠ্য বার্তার মাধ্যমে প্রাপ্ত অপরিচিত লিঙ্কগুলির পরিবর্তে অফিসিয়াল ডিভাইস সেটিংস বা বিশ্বস্ত সফ্টওয়্যার সরবরাহকারীদের মাধ্যমে আপডেট ডাউনলোড করা উচিত।
ব্যবসার গ্রাহকের রেকর্ড, আর্থিক তথ্য এবং গোপনীয় নথি ধারণকারী কম্পিউটারগুলিতে বিশেষ মনোযোগ দেওয়া উচিত।
CISA একটি পাবলিক ক্যাটালগ রক্ষণাবেক্ষণ করে দুর্বলতা সনাক্ত করে যা আক্রমণকারীরা শোষণ করতে পরিচিত, সংস্থাগুলিকে নিরাপত্তার উন্নতিকে অগ্রাধিকার দেওয়ার অনুমতি দেয়।
সতর্কতার অর্থ এই নয় যে প্রতিটি কম্পিউটার বা স্মার্টফোনের সাথে আপস করা হয়েছে। যাইহোক, পুরানো সফ্টওয়্যার পরিচিত হুমকির এক্সপোজার বাড়াতে পারে।
ফেডারেল সাইবারসিকিউরিটি নির্দেশিকা জোর দেয় যে সময়মত আপডেট এবং মৌলিক নিরাপত্তা অনুশীলনগুলি সাইবার আক্রমণের বিরুদ্ধে গুরুত্বপূর্ণ প্রতিরক্ষা হিসাবে রয়ে গেছে।
অফিসিয়াল নিরাপত্তা সংস্থান: https://www.cisa.gov/?utm