ইন্ডিয়ান কম্পিউটার ইমার্জেন্সি রেসপন্স টিম (CERT-In) emBridge নামে একটি ইউটিলিটিতে একটি নতুন দুর্বলতা চিহ্নিত করেছে, যা বেঙ্গালুরু ভিত্তিক ডিজিটাল স্বাক্ষর কোম্পানি eMundhra দ্বারা তৈরি করা হয়েছে।
এই সফ্টওয়্যারটি সরকার এবং ওয়েব অ্যাপ্লিকেশনগুলিকে তাদের ব্যবহারকারীদের কম্পিউটারে উপস্থিত হার্ডওয়্যার টোকেনগুলির পাশাপাশি ডিজিটাল স্বাক্ষর শংসাপত্রগুলির সাথে যোগাযোগ করতে সহায়তা করে৷
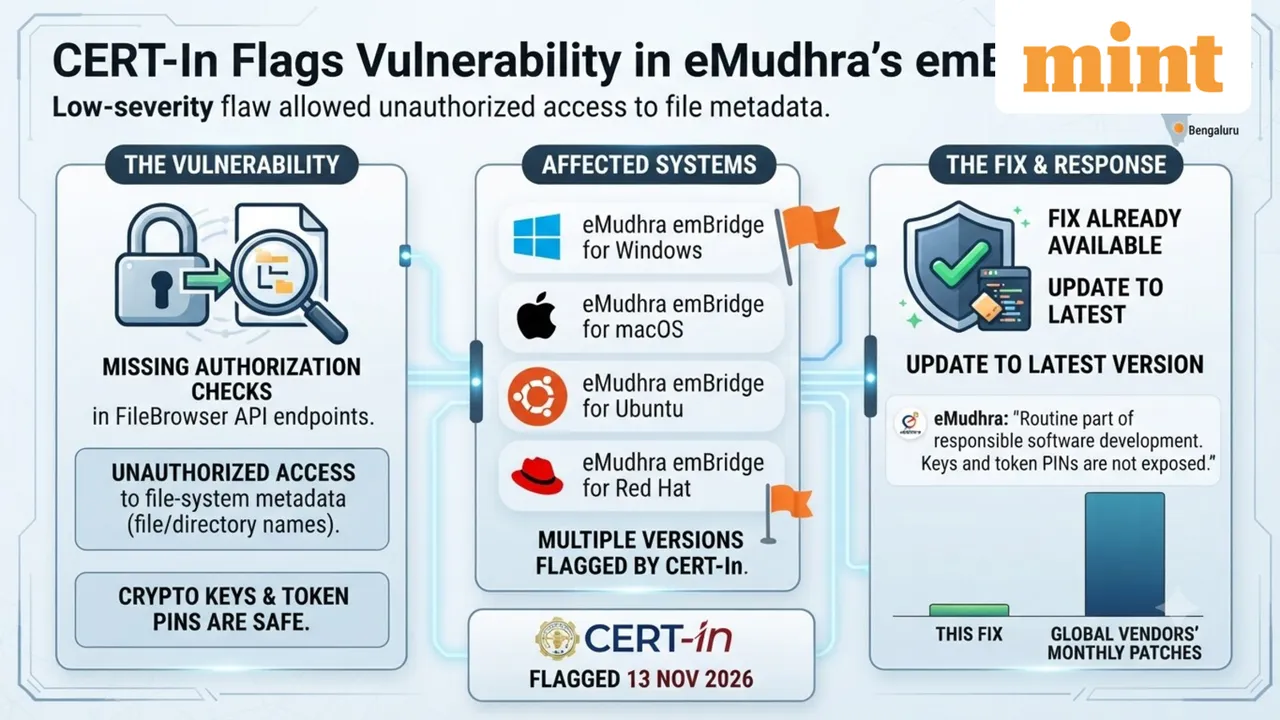
দুর্বলতা নোটটি 13 নভেম্বর, 2026-এ জারি করা হয়েছিল এবং চারটি সিস্টেম প্রভাবিত হয়েছিল, CERT-In রিপোর্ট প্রকাশ করেছে:
1. উইন্ডোজের জন্য eMudhra emBridge - সংস্করণ 5.9.1.x থেকে 5.9.3.x
2. macOS (x64)-এর জন্য eMudhra emBridge - সংস্করণ 3.2.4.x থেকে 3.2.6.x
3. উবুন্টুর জন্য eMudhra emBridge (x64)- সংস্করণ 3.2.0.x থেকে 3.3.0.x
4. Red Hat (x64)-এর জন্য eMudhra emBridge - সংস্করণ 3.2.0.x থেকে 3.3.0.x।
eMudhra emBridge-এর প্রভাবিত সংস্করণগুলি ব্যবহারকারী সমস্ত শেষ-ব্যবহারকারী সংস্থা এবং ব্যক্তিরা লক্ষ্য শ্রোতা ছিল এবং 'লক্ষ্যযুক্ত সিস্টেম থেকে ফাইল এবং ডিরেক্টরির নাম সহ ফাইল-সিস্টেম মেটাডেটাতে অননুমোদিত অ্যাক্সেস' এর ঝুঁকি ছিল।
"এই দুর্বলতার সফল শোষণ আক্রমণকারীকে ফাইল এবং ডিরেক্টরির নাম গণনা করতে এবং লক্ষ্যযুক্ত সিস্টেমের ডিরেক্টরি কাঠামো সম্পর্কে তথ্য পেতে অনুমতি দিতে পারে।"
"যদিও, দুর্বলতা ফাইলের বিষয়বস্তুতে অ্যাক্সেস প্রদান করে না বা ফাইল পরিবর্তন, মুছে ফেলা, বা কোড কার্যকর করার অনুমতি দেয় না, বা ক্রিপ্টোগ্রাফিক কী এবং হার্ডওয়্যার টোকেন পিনগুলিতে অ্যাক্সেস দেয় না," এটি যোগ করেছে।
ত্রুটি সংশোধন করা হয়েছে, eMudhra বলেছেন
eMudhra রিপোর্ট করেছে যে দুর্বলতা পরে সংশোধন করা হয়েছে। কোম্পানি ইন্ডিয়া টুডে টেকের কাছে একটি বিবৃতি জারি করেছে, যাতে বলা হয়েছে, "CERT-In emBridge-এ একটি নোট প্রকাশ করেছে, আমাদের ক্লায়েন্ট-সাইড সাইনিং ইউটিলিটি, নিম্ন তীব্রতা রেট করা হয়েছে। একটি সমাধান ইতিমধ্যেই উপলব্ধ এবং আমরা সমস্ত ব্যবহারকারীদের সর্বশেষ সংস্করণে আপডেট করার জন্য উত্সাহিত করি।"
"প্রতিটি ডিজিটাল স্বাক্ষর শংসাপত্র ব্যবহার করার আগে টোকেন PIN প্রমাণীকরণের প্রয়োজন, এবং CERT-In-এর নোট নিশ্চিত করে যে কী এবং টোকেন PINগুলি প্রকাশ করা হয়নি।"