গুগল সতর্ক করেছে যে, "স্বায়ত্তশাসিত আক্রমণের যুগ এসেছে।"
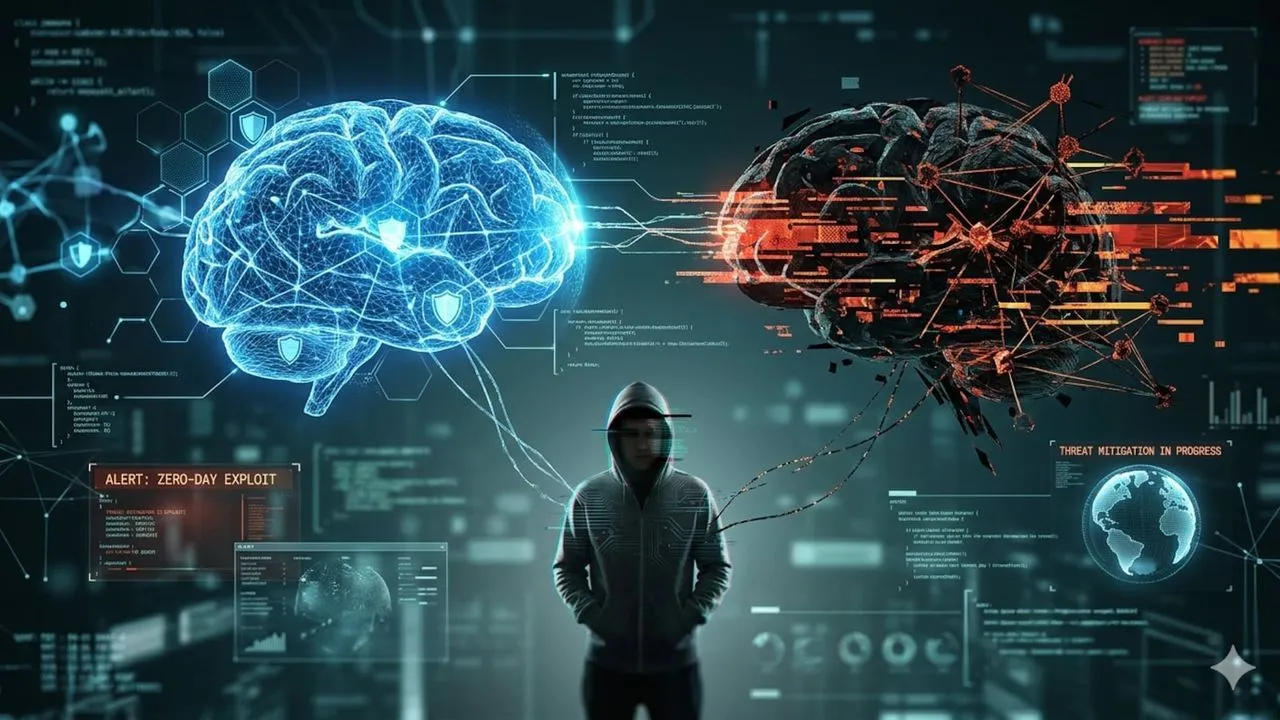
গুগলের থ্রেট ইন্টেলিজেন্স গ্রুপ (জিটিআইজি) বলেছে যে স্বায়ত্তশাসিত সাইবার আক্রমণের যুগ এসেছে, দূষিত অভিনেতারা এআই-চালিত সিস্টেম ব্যবহার করতে শুরু করেছে যা সফ্টওয়্যার দুর্বলতা সনাক্ত করতে পারে, শোষণের বিকাশ করতে পারে এবং মানুষের হস্তক্ষেপ ছাড়াই আক্রমণ চালাতে পারে।
তার সর্বশেষ এআই থ্রেট ট্র্যাকার রিপোর্টে, কোম্পানি এক্সপ্লয়েট_এজেন্ট নামে একটি এআই-চালিত কাঠামোর বিস্তারিত জানিয়েছে, যা এটি একটি উন্মুক্ত স্টেজিং সার্ভারে খুঁজে পেয়েছে।
"গত ত্রৈমাসিকে, GTIG LLM ফ্রেমওয়ার্ক ব্যবহার করে হুমকি অভিনেতাদের চিহ্নিত করেছে যাতে প্রথমবারের মতো কোনও মানুষকে লুপে না রেখেই দুর্বলতা আবিষ্কার এবং শোষণকে সম্পূর্ণরূপে স্বয়ংক্রিয়ভাবে করা যায়," Google বলেছে৷
এই এআই হ্যাকার আসলে কিভাবে কাজ করে?
ফ্রেমওয়ার্ক, যাকে Google exploit_agent বলে, একটি এক্সপোজড স্টেজিং সার্ভারে আবিষ্কৃত হয়েছিল এবং সাইবার আক্রমণের বিভিন্ন ধাপ স্বয়ংক্রিয় করার জন্য ডিজাইন করা হয়েছিল৷
এটি দুর্বলতার জন্য জনপ্রিয় ওয়েব অ্যাপ্লিকেশনগুলিকে ক্রমাগত পরীক্ষা করতে সীমান্ত এবং স্থানীয়ভাবে হোস্ট করা মডেল সহ একাধিক বড় ভাষা মডেল (LLMs) ব্যবহার করে।
যখন একটি সফ্টওয়্যার কোম্পানি একটি নিরাপত্তা আপডেট প্রকাশ করে, ফ্রেমওয়ার্ক আপডেটের আগে এবং পরে কোড তুলনা করে। কী পরিবর্তিত হয়েছে তা পরীক্ষা করে, এটি বিকাশকারীর স্থির করা দুর্বলতা সনাক্ত করার চেষ্টা করে। তারপরে এটি সেই দুর্বলতার সুযোগ নেওয়ার জন্য ডিজাইন করা একটি শোষণের খসড়া তৈরি করে এবং স্বয়ংক্রিয়ভাবে এটি কার্যকর করে।
মূলত, এআই সিস্টেমটি একটি নিরাপত্তা ফিক্সকে রিভার্স-ইঞ্জিনিয়ার করার এবং এটিকে আক্রমণে পরিণত করার চেষ্টা করছে।
"এটি প্যাচ ঘোষণার আগে এবং পরে কোডের তুলনা করে, সম্ভাব্য দুর্বলতাগুলি সনাক্ত করতে ফলাফলগুলি বিশ্লেষণ করে, খসড়া শোষণ করে এবং মানব হস্তক্ষেপ ছাড়াই স্বয়ংক্রিয়ভাবে সেগুলি কার্যকর করে," Google বর্ণনা করে৷
যখন একটি কোম্পানি একটি নিরাপত্তা দুর্বলতা আবিষ্কার করে, এটি সাধারণত এটি ঠিক করার জন্য একটি সফ্টওয়্যার প্যাচ প্রকাশ করে। যাইহোক, সেই প্যাচের প্রকাশও হ্যাকারদের মূল দুর্বলতা সম্পর্কে সূত্র দিতে পারে।
সংশোধিত সংস্করণের সাথে দুর্বল সংস্করণের তুলনা করে, আক্রমণকারীরা কী ঠিক করা হয়েছে তা বোঝার জন্য পিছনের দিকে কাজ করতে পারে এবং এখনও আপডেট করা হয়নি এমন সিস্টেমগুলিকে কাজে লাগানোর চেষ্টা করতে পারে।
এগুলি এন-ডে দুর্বলতা হিসাবে পরিচিত - ত্রুটিগুলি যা ইতিমধ্যেই প্রকাশ করা হয়েছে বা প্যাচ করা হয়েছে, তবে কিছু সিস্টেমে প্যাচ করা নাও থাকতে পারে।
নিশ্চিত হওয়ার জন্য, এটি একটি শূন্য-দিনের আক্রমণ থেকে আলাদা, যা একটি ফিক্স উপলব্ধ হওয়ার আগে একটি দুর্বলতাকে কাজে লাগায়।
এই পার্থক্যটি এখানে গুরুত্বপূর্ণ কারণ exploit_agent অগত্যা পূর্বে অজানা দুর্বলতাগুলি আবিষ্কার করে না। এটি সফ্টওয়্যার আপডেটগুলিতে ইতিমধ্যেই সংশোধন করা ত্রুটিগুলি খুঁজে বের করার এবং শোষণ করার প্রক্রিয়াটিকে স্বয়ংক্রিয় করছে৷
গুগল আসলে সার্ভারে কী খুঁজে পেয়েছে?
আবিষ্কারটি AI ফ্রেমওয়ার্কের মধ্যেই সীমাবদ্ধ ছিল না। গুগল বলেছে যে উন্মুক্ত সার্ভারে লক্ষ্যবস্তু ক্ষতিগ্রস্তদের কাছ থেকে নিষ্কাশন করা ডেটাও রয়েছে, সাথে প্রাথমিক সমঝোতার পরে ক্রিয়াকলাপগুলিকে সহজ করার জন্য ডিজাইন করা স্ক্রিপ্ট সহ।
এর মধ্যে রয়েছে অভ্যন্তরীণ পুনরুদ্ধার, জবরদস্তি, ওয়েবশেল ইনস্টল করা এবং এমনকি অন্যান্য আক্রমণকারীদের রেখে যাওয়া ওয়েবশেলগুলি সরিয়ে ফেলা। একটি ওয়েবশেল হল একটি দূষিত স্ক্রিপ্ট যা আক্রমণকারীকে একটি আপস করা ওয়েব সার্ভারের সাথে দূরবর্তীভাবে নিয়ন্ত্রণ বা ইন্টারঅ্যাক্ট করার উপায় দেয়।
ভুক্তভোগী টেলিমেট্রির গুগলের বিশ্লেষণে পরামর্শ দেওয়া হয়েছে যে অপারেটরটি মিডিয়া এবং বিনোদন শিল্পের পাশাপাশি শিক্ষা ক্ষেত্রের ফরাসি ওয়েবসাইটগুলিতে বিশেষভাবে আগ্রহী ছিল।
"লক্ষ্যযুক্ত শিকারদের কাছ থেকে প্রাপ্ত ডেটার পাশাপাশি, আমরা একাধিক স্ক্রিপ্ট সনাক্ত করেছি যা সমঝোতার পরের বিভিন্ন ক্রিয়াকলাপকে সহজতর করতে সক্ষম...," গুগল বলেছে।
সুতরাং, গুগল আপোসকৃত শিকারের ডেটা এবং আপস-পরবর্তী টুলিংয়ের প্রমাণ পেয়েছে, নিছক একটি তাত্ত্বিক এআই হ্যাকিং পরীক্ষা নয়।
যাইহোক, Google প্রভাবিত সংস্থার সংখ্যা প্রকাশ করে না, ক্ষতিগ্রস্থদের সনাক্ত করে না বা exploit_agent-এর পিছনে অপারেটরের নাম জানায় না। এটি স্পষ্টভাবে প্রতিষ্ঠিত করে না যে এই কাঠামোর দ্বারা উত্পন্ন একটি নির্দিষ্ট শোষণ চুরি করা ডেটার জন্য দায়ী ছিল।
এআই-চালিত হ্যাকিং ইতিমধ্যেই দ্রুততর হচ্ছে
গুগলের সর্বশেষ আবিষ্কার এমন কয়েকটি ঘটনার ধারাবাহিকতা অনুসরণ করে যেখানে হ্যাকাররা সাইবার আক্রমণের বিভিন্ন পর্যায়ে স্বয়ংক্রিয়ভাবে AI ব্যবহার করেছে।
সেপ্টেম্বর 2026-এ, সাইবারসিকিউরিটি ফার্ম GreyNoise রিপোর্ট করেছে যে একজন হুমকি অভিনেতা দুর্বল পেপারকাট প্রিন্ট-ম্যানেজমেন্ট সার্ভারকে লক্ষ্য করে প্রচারাভিযানে শত শত এআই এজেন্ট মোতায়েন করেছেন।
অপারেশনটি ডিপসিক মডেলের পাশাপাশি ওপেনএআই-এর কোডেক্স জোতা এবং অন্যান্য আক্রমণাত্মক সুরক্ষা সরঞ্জামগুলিকে দুর্বল সিস্টেমগুলির বিরুদ্ধে বিকাশ, পরীক্ষা এবং কাজে লাগানোর জন্য ব্যবহার করেছিল।
GreyNoise-এর মতে, ক্যাম্পেইনটি 48টি দেশে 395টি সংস্থার অন্তর্গত কমপক্ষে 440টি পেপারকাট দৃষ্টান্তের সাথে আপস করেছে। আক্রমণকারীরা 280 ভুক্তভোগীর কাছ থেকে শংসাপত্র সংগ্রহ করেছে এবং 147 জনের কাছ থেকে অপারেটিং সিস্টেম বা ডোমেন গোপনীয়তা পেয়েছে।
"প্রতিপক্ষ একটি খালি কর্মক্ষেত্র থেকে মাত্র চার ঘন্টার মধ্যে একজন প্রকৃত শিকারের বিরুদ্ধে RCE অর্জন করতে গিয়েছিল," গ্রেনোইস উল্লেখ করেছে। RCE এর অর্থ হল রিমোট কোড এক্সিকিউশন, যার অর্থ হল একজন আক্রমণকারী দূরবর্তীভাবে লক্ষ্য সিস্টেমে দূষিত কোড চালাতে পারে।
GreyNoise এও রিপোর্ট করেছে যে আক্রমণকারী বিস্তৃত প্রচার শুরু হওয়ার পরে মাত্র 26 সেকেন্ডের মধ্যে অন্তত 11টি সংস্থার সাথে আপস করেছে।
পেপারকাট অপারেশনে শত শত AI এজেন্ট এবং স্বয়ংক্রিয় কর্মপ্রবাহ জড়িত ছিল, যেখানে Google-এর exploit_agent আবিষ্কার বিশেষভাবে তাৎপর্যপূর্ণ কারণ কাঠামোটি লুপের মধ্যে একজন মানুষ ছাড়াই দুর্বলতা আবিষ্কার এবং শোষণকে স্বয়ংক্রিয়ভাবে তৈরি করার জন্য ডিজাইন করা হয়েছিল।
গুগলের 2026 সালের সেপ্টেম্বরের শুরুতে হুমকি গবেষণা ইতিমধ্যেই একটি এআই-সহায়তা শংসাপত্র-হার্ভেস্টিং অপারেশনের নথিভুক্ত করেছে যেখানে আক্রমণকারীরা একটি ক্লাউড রিসোর্সের সাথে আপস করার পর ছয় ঘণ্টার মধ্যে একটি প্রচারণার পরিকল্পনা, নির্মাণ এবং সম্পাদন করেছিল। অপারেশনটি একটি AI কোডিং চ্যাটবট ব্যবহার করেছে এবং স্ক্যানিং এবং শংসাপত্র সংগ্রহ স্বয়ংক্রিয় করতে পূর্ব-কনফিগার করা এজেন্ট নির্দেশাবলী ব্যবহার করেছে।
ঘটনাক্রম হল চুল-উত্থান - এআই-সহায়তা আক্রমণ, ক্রমবর্ধমান স্বায়ত্তশাসিত কর্মপ্রবাহ দ্বারা অনুসরণ করা, এবং এখন সম্পূর্ণ স্বয়ংক্রিয় দুর্বলতা-আবিষ্কার এবং শোষণ পাইপলাইনের Google-এর প্রথম নথিভুক্ত উদাহরণ।
কিন্তু এআই হ্যাকাররা কি ইতিমধ্যেই অপ্রতিরোধ্য?
উদ্বেগজনক আবিষ্কার সত্ত্বেও, Google স্বীকার করে যে স্বায়ত্তশাসিত AI হ্যাকিং কাঠামোর এখনও সীমাবদ্ধতা রয়েছে।
সংস্থাটি বলছে যে এই সরঞ্জামগুলি বর্তমানে গতির জন্য স্টিলথ বাণিজ্য করে। তাদের অনিয়ন্ত্রিত স্বয়ংক্রিয় সম্পাদন ফরেনসিক ট্র্যাফিক, স্বীকৃত শনাক্তকারী এবং স্বতন্ত্র কোড-স্তরের ট্রেস তৈরি করে, যা নিরাপত্তা দলগুলির জন্য সনাক্ত করা এবং সম্ভাব্যভাবে ব্যাহত করা সহজ করে তোলে।
Google আরও নোট করেছে যে AI-এর ক্রমবর্ধমান ব্যবহার শোষণের দাবির বন্যা তৈরি করেছে যা আসলে কাজ করে না, সাইবার নিরাপত্তা পেশাদারদের উপর যাচাইকরণের বোঝা যোগ করে।
"উল্লেখযোগ্যভাবে, যদিও এই ফ্রেমওয়ার্কগুলি মেশিনের গতিতে আক্রমণের সময়রেখাগুলিকে উল্লেখযোগ্যভাবে সংকুচিত করতে এবং অপারেশনাল উদ্দেশ্যগুলি অর্জন করতে সক্ষম, তারা বর্তমানে বেগের জন্য স্টিলথ বাণিজ্য করে," গুগল বলেছে।
গুগলের অনুসন্ধান অনুসারে, জানুয়ারী এবং আগস্ট 2026 এর মধ্যে, সামগ্রিক দুর্বলতা প্রকাশ এবং শোষণ প্রায় দ্বিগুণ হয়েছে। যাইহোক, শূন্য-দিনের শোষণ 2025 সালের মাসিক গড় আট থেকে 2026 সালে 11-এ উন্নীত হয়েছে, আগস্টে 22-এ পৌঁছানোর আগে।
গুগল বলেছে ডিফেন্ডারদেরও এআই লাগবে
গুগল বিশ্বাস করে যে সাইবার সিকিউরিটি দলগুলিকে স্বয়ংক্রিয় আক্রমণের সাথে তাল মিলিয়ে চলতে তাদের নিজস্ব এআই এজেন্টদের মোতায়েন করতে হবে।
গুগল থ্রেট ইন্টেলিজেন্স গ্রুপের প্রধান বিশ্লেষক জন হাল্টকুইস্ট যুক্তি দিয়েছিলেন যে আক্রমণকারীরা এখনও সম্পূর্ণ নতুন কৌশলগুলির উপর নির্ভর করার পরিবর্তে পরিচিত দুর্বলতাগুলিকে কাজে লাগাচ্ছে। পার্থক্য হল গতি এবং স্কেল যা তারা এখন কাজ করতে পারে।
হাল্টকুইস্ট বলেন, "চালিয়ে রাখার জন্য ম্যানুয়াল প্রচেষ্টার উপর নির্ভর করার পরিবর্তে, আমাদের এজেন্টিক প্রতিরক্ষাকে আলিঙ্গন করতে হবে। অথবা আমরা পিছিয়ে পড়ার ঝুঁকি রাখব।"
Google তার AI থ্রেট ডিফেন্স অফারও প্রচার করছে, যা নিরাপত্তা দুর্বলতা চিহ্নিত করতে এবং ঠিক করতে সাহায্য করার জন্য Gemini, Wiz, CodeMender এবং Mandiant ক্ষমতার সমন্বয় করে।
এটি লক্ষণীয় যে সাইবার নিরাপত্তা বাজারে গুগলের একটি বাণিজ্যিক আগ্রহ রয়েছে এবং এর ঘোষণা তার হুমকির ফলাফলের পাশাপাশি তার নিজস্ব প্রতিরক্ষামূলক পণ্যকে প্রচার করে। এটি, অবশ্যই, গবেষণাকে বাতিল করে না, তবে এটি একটি গুরুত্বপূর্ণ দাবিত্যাগ।