আপনি যদি আপনার কাজের ল্যাপটপটি হারিয়ে ফেলেন তবে এটি খুবই দুর্ভাগ্যজনক, তবে এটি আইটি লোকদের জন্য আরও বেশি সমস্যাজনক, যাদের কাছে দুটি খারাপ পছন্দ রয়েছে: আশা করি কেউ পাসওয়ার্ডটি অনুমান করবে না, বা Windows 11 পিসি মুছে ফেলবে, এমনকি যদি পরের দিন সকালে অফিসের রিসেপশনে এটি কোনওভাবে দেখা যায়। সৌভাগ্যবশত, মাইক্রোসফ্ট এখন রিমোট লক নামে একটি মধ্যম স্থল পরীক্ষা করছে, যা আইটি কোনো ফাইল মুছে না দিয়েই Intune থেকে হারিয়ে যাওয়া বা চুরি হওয়া উইন্ডোজ পিসিকে লক করতে দেয়।
আমরা 13 নভেম্বর পরীক্ষামূলক (ভবিষ্যত প্ল্যাটফর্ম) চ্যানেলের জন্য Windows 11 ইনসাইডার প্রিভিউ বিল্ড 29708.1001 এ তালিকাভুক্ত রিমোট লক দেখেছি। যদি একটি পিসি এটি দিয়ে লক করা থাকে, তাহলে আপনার উইন্ডোজ পাসওয়ার্ড, পিন, এমনকি একটি স্থানীয় অ্যাডমিন অ্যাকাউন্টও আপনাকে ফিরে পাবে না এবং শুধুমাত্র আইটি লকটি সরাতে পারে। এটি একটি প্রাথমিক পূর্বরূপ, তাই আপনাকে এখনও মনে রাখতে হবে আপনি আপনার ল্যাপটপ কোথায় রেখেছিলেন!
Windows 11 রিমোট লক ল্যাপটপ না মুছে সবাইকে সাইন আউট করে
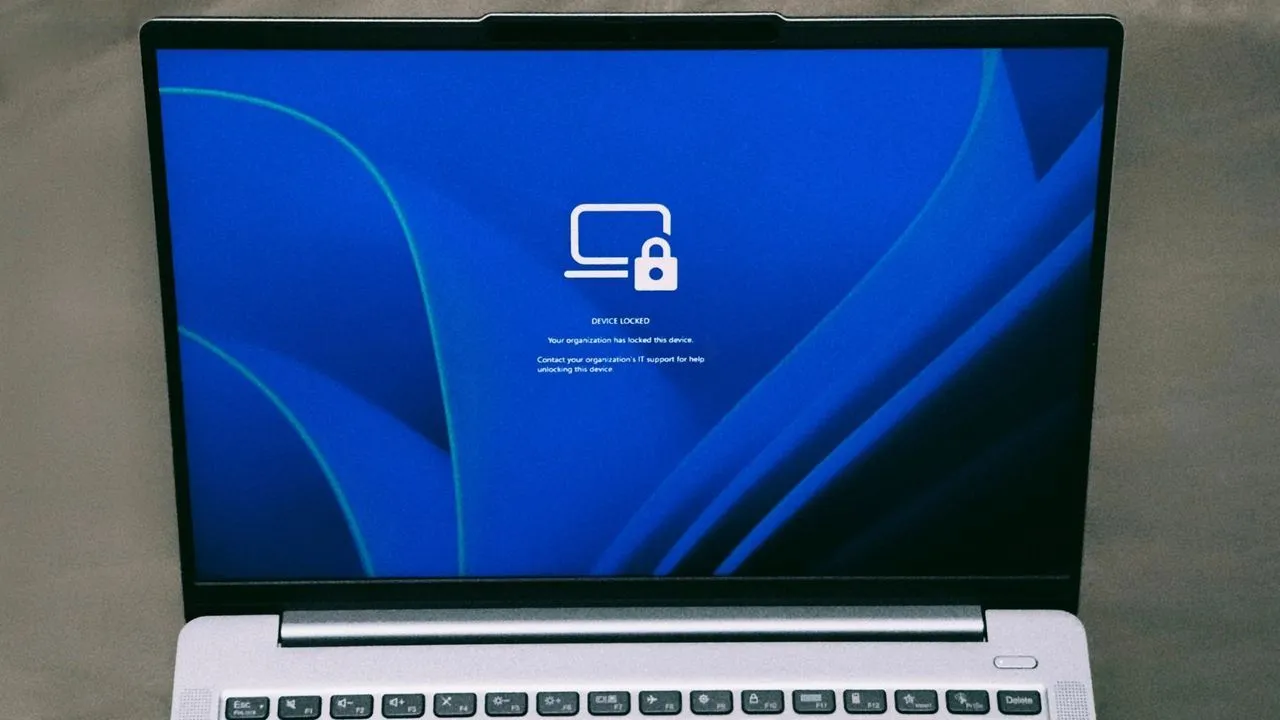
যখন IT রিমোট লক ব্যবহার করে একটি ডিভাইস লক করে, তখন Windows সমস্ত সক্রিয় সেশন সাইন আউট করে, সাইন-ইন বিকল্পগুলি লুকিয়ে রাখে এবং একটি ডিভাইস লকড স্ক্রিন দেখায়। "কিছুই মুছে ফেলা হয় না," মাইক্রোসফ্ট রিলিজ নোটে বলে। পিসিটি Intune-এ নথিভুক্ত এবং পরিচালিত হতে থাকবে, BitLocker চালু থাকবে এবং আপনার ফাইলগুলি কোথাও সরানো হবে না। আপনি যদি ভাবছেন, ডিভাইসটি রিস্টার্ট করা বা ইন্টারনেট বন্ধ করা রিমোট লক বন্ধ করবে না, যা সুস্পষ্ট নিরাপত্তার কারণে ভালো।
ডিফল্টরূপে, স্ক্রীনটি বলে "আপনার সংস্থা এই ডিভাইসটিকে লক করেছে" এবং আপনাকে আইটি সহায়তার সাথে যোগাযোগ করতে বলে৷ প্রশাসকরা LockReason ব্যবহার করে তাদের নিজস্ব কারণ এবং RecoveryHint ব্যবহার করে একটি হেল্প ডেস্ক যোগাযোগ যোগ করতে পারেন।
মনে রাখবেন যে আপনার অ্যাকাউন্ট প্রভাবিত হয় না। আপনার শংসাপত্রগুলি অন্যান্য ডিভাইসে কাজ করা চালিয়ে যাবে, তাই যদি অ্যাকাউন্টটি আপস করা হয় তবে IT কে এটি নিষ্ক্রিয় করতে হবে বা Microsoft এন্ট্রা আইডিতে এর সেশনগুলি প্রত্যাহার করতে হবে।
মজার বিষয় হল, এই বৈশিষ্ট্যটি মাইক্রোসফটের দীর্ঘমেয়াদী পরিকল্পনায় ছিল না। মার্চ 2025 এ, যখন একজন প্রশাসক Microsoft Intune ইভেন্টের সময় উইন্ডোজের জন্য রিমোট লক সম্পর্কে জিজ্ঞাসা করেছিলেন, তখন মাইক্রোসফ্টের জো লুরি উত্তর দিয়েছিলেন, "আমাদের উইন্ডোজ ডিভাইসে রিমোট লক প্রয়োগ করার পরিকল্পনা নেই।" অন্য মাইক্রোসফ্ট কর্মচারী যোগ করেছেন যে এটি দলের ব্যাকলগের উপর বেশি ছিল না। প্রায় 20 মাস পরে, আমরা এখানে আছি।
দূরবর্তীভাবে একটি Windows ডিভাইস লক করার জন্য IT-এর একটি কাস্টম Intune প্রোফাইল প্রয়োজন৷
Intune এর ইতিমধ্যেই একটি রিমোট লক বোতাম রয়েছে, কিন্তু সেই ক্রিয়াটি শুধুমাত্র Android, iOS/iPadOS, macOS এবং visionOS (হ্যাঁ, এমনকি Apple-এর ব্যর্থ VR হেডসেট) সমর্থন করে এবং একটি পাসকোড সেট ছাড়াই Microsoft সতর্ক করে যে "স্ক্রিনটি বন্ধ হতে পারে।" উইন্ডোজ সংস্করণে আপনার পাসওয়ার্ডের প্রয়োজন নেই।
মাইক্রোসফ্টের ডকুমেন্টেশন অনুসারে, ডিভাইসগুলিকে মাইক্রোসফ্ট এন্ট্রা জয়েনড, হাইব্রিড জয়েনড বা এমডিএম-এনরোলড এবং উইন্ডোজ প্রো, এন্টারপ্রাইজ বা এডুকেশন চালাতে হবে। পৃষ্ঠাটিতে উইন্ডোজ 10 এবং উইন্ডোজ সার্ভার 2016, 2019 এবং 2022 উল্লেখ করা হয়েছে, তবে এখনও পর্যন্ত, রিমোট লক শুধুমাত্র এই প্রিভিউ বিল্ডের জন্য ঘোষণা করা হয়েছে।
আপাতত, আইটি-কে ডিভাইস > উইন্ডোজ > কনফিগারেশন > তৈরি > নতুন নীতির অধীনে Intune অ্যাডমিন সেন্টারে একটি কাস্টম প্রোফাইল তৈরি করতে হবে, এই OMA-URI সেটিংস সহ Windows 10 এবং পরবর্তীতে টেমপ্লেট > কাস্টম বেছে নিন।
লকস্টেট সহ প্রোফাইলটি 1-এ সেট করা একটি ডিভাইস গ্রুপে যায় যা লক করা ডিভাইসগুলির জন্য সংরক্ষিত থাকে এবং সেই গ্রুপে একটি ল্যাপটপ যুক্ত করা পরবর্তী চেক-ইন-এ এটিকে লক করে দেয়। আনলক করার জন্য, আইটি লকস্টেট 0 এ সেট করে একটি দ্বিতীয় প্রোফাইল তৈরি করে, এটি একটি আনলক গ্রুপে বরাদ্দ করে এবং ডিভাইসটিকে সরিয়ে দেয়।
হ্যাঁ, এটা একটু clunky. কিন্তু একটি পঠনযোগ্য স্থিতি নোড প্রশাসকদের বলে যে ডিভাইসটি আনলক (0), লক (1), লক মুলতুবি (2), বা একটি ত্রুটি অবস্থায় (3), যা অনুমান করার চেয়ে ভাল!
রিমোট লক বিটলকারকে প্রতিস্থাপন করে না এবং মাইক্রোসফ্ট তাই বলে
আপনি যদি এখনও সমস্যাটি খুঁজে না পান তবে এটি সময়। একটি ল্যাপটপ শুধুমাত্র তখনই লক পায় যখন এটি Intune এর সাথে চেক ইন করে, তাই এটি যদি ইতিমধ্যেই অফলাইনে থাকে যখন IT কমান্ড পাঠায়, স্পষ্টতই এটি পুনরায় সংযোগ না হওয়া পর্যন্ত কিছুই হবে না৷ আনলকটিও Intune থেকে আসতে হবে, এবং আমি যেমন বলেছি, কোনো পিন, পাসওয়ার্ড, স্থানীয় প্রশাসক, বা ওয়েব সাইন-ইন এটি তুলতে পারে না।
রিমোট লক ডিভাইসটিকে নেটওয়ার্ক থেকে বিচ্ছিন্ন করে না। সবচেয়ে গুরুত্বপূর্ণ, এটি উইন্ডোজ রিকভারি এনভায়রনমেন্ট, সেফ মোড, বা USB ড্রাইভ থেকে বুটিং ব্লক করে না। মাইক্রোসফ্ট স্বীকার করে যে কেউ ড্রাইভটি সরিয়ে ফেলতে পারে বা ল্যাপটপটিকে পুনরায় চিত্রিত করতে পারে, এই কারণেই এটি বিটলকারকে চালু রাখতে চায়।
দুর্ভাগ্যবশত, সিকিউর বুট সার্টিফিকেট রোলআউটের সময় কিছু পিসি রিকভারি লুপে আটকে থাকার সাথে বিটলকারের সবচেয়ে মসৃণতম বছর ছিল না, কিন্তু এখানে, এটিই আপনার ডেটা অপঠনযোগ্য রাখে।
তবুও, এটা দেখে ভালো লাগছে যে মাইক্রোসফ্ট অবশেষে ITকে তার ট্র্যাকগুলিতে একটি অনুপস্থিত ল্যাপটপ বন্ধ করার একটি উপায় দিচ্ছে, এমন একটি ডিভাইস মুছে ফেলা ছাড়া যা আগামীকাল কারও ডেস্কে ফিরে আসতে পারে।