চীনের বিকশিত গুপ্তচর নেটওয়ার্ক এবং মধু ফাঁদ এবং সাইবার গুপ্তচরবৃত্তির মাধ্যমে মার্কিন প্রযুক্তিকে তার কথিত লক্ষ্যবস্তুর দিকে একটি নজর।
গুপ্তচরবৃত্তির জগতে, সবচেয়ে বিপজ্জনক গুপ্তচর সর্বদা গোপন সুবিধা ভেঙ্গে বা শ্রেণীবদ্ধ ফাইল চুরি করে না। কখনও কখনও, এটি এমন ব্যক্তি যিনি শক্তিশালী লোকদের তাদের পাহারাকে হতাশ করার জন্য যথেষ্ট কাছে পান। 'ধুরন্ধর' যদি আন্ডারকভার এজেন্ট এবং গোয়েন্দা গেমের বিশ্বকে জনপ্রিয় কথোপকথনে ফিরিয়ে আনে, তবে প্রাক্তন এনভিডিয়া প্রধান জেনসেন হুয়াংকে ঘিরে অভিযোগগুলি সহজেই একটি স্পাই থ্রিলার থেকে একটি চক্রান্তের জন্য পাস করতে পারে। একটি বিবাহ বহির্ভূত সম্পর্ক, একটি সিঙ্গাপুর-ভিত্তিক চিপ কোম্পানি এবং চীনা গোয়েন্দাদের সাথে সন্দেহজনক লিঙ্ক একটি কর্পোরেট বিতর্ককে একটি জাতীয় নিরাপত্তা প্রশ্নে পরিণত করেছে, বিশ্বের সবচেয়ে প্রভাবশালী এআই চিপমেকারে হুয়াং-এর তিন দশকের রাজত্বের অবসান ঘটিয়েছে। তবে ব্যক্তিগত নাটকের বাইরেও ওয়াশিংটনের জন্য একটি বড় উদ্বেগ রয়েছে: আমেরিকার সবচেয়ে মূল্যবান প্রযুক্তিগত গোপনীয়তায় হাত পেতে বেইজিং কতদূর যেতে পারে?
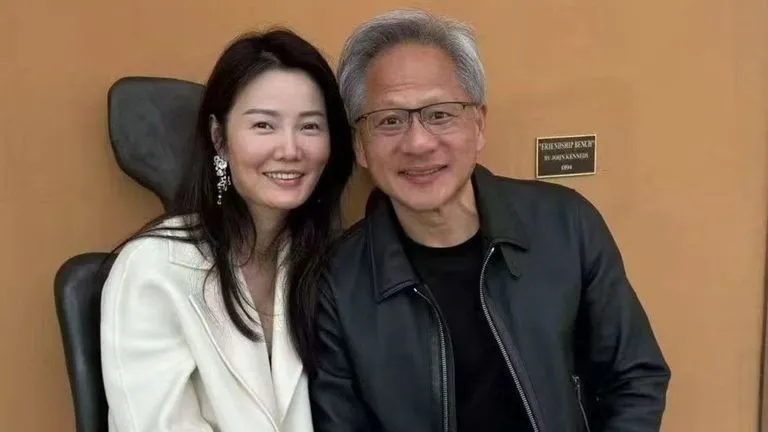
চীনা গোয়েন্দা সংযোগের সন্দেহে একজন মহিলার সাথে হুয়াংয়ের কথিত যোগসূত্র মার্কিন জাতীয় নিরাপত্তা উদ্বেগের কারণ হয়ে দাঁড়িয়েছে।
মধু ফাঁদ থেকে শুরু করে সাইবার আক্রমণ পর্যন্ত, চীনের গুপ্তচরবৃত্তির পদ্ধতিগুলো বছরের পর বছর ধরে বিকশিত হয়েছে। এনভিডিয়া বিতর্ক চীনের গোয়েন্দা সংস্থাগুলি কীভাবে কাজ করে এবং কেন আমেরিকান প্রযুক্তি সংস্থাগুলি মূল লক্ষ্য হয়ে উঠেছে তার একটি নজর দেয়।
একটি নতুন লক্ষ্য সঙ্গে একটি পুরানো কৌশল
মধু ফাঁদ খুব কমই একটি নতুন আবিষ্কার. স্নায়ুযুদ্ধের সময়, সোভিয়েত কেজিবি পশ্চিমা কূটনীতিক এবং কর্মকর্তাদের সাথে আপোষ করার জন্য আকর্ষণীয় মহিলা এজেন্টদের ব্যবহার করত, যাদের ডাকনাম 'কাক' এবং 'সোয়ালো'। পূর্ব জার্মানির স্ট্যাসির তথাকথিত রোমিও গুপ্তচর ছিল, যারা সংবেদনশীল পশ্চিম জার্মান সরকারী অফিসে কর্মরত সচিবদের সাথে সম্পর্ক গড়ে তুলেছিল। উদ্দেশ্যটি সহজ ছিল: ঘনিষ্ঠতা, বিশ্বাস বা ব্ল্যাকমেইলের মাধ্যমে তথ্য প্রাপ্ত করুন যা প্রচলিত গুপ্তচরবৃত্তি অ্যাক্সেসের জন্য সংগ্রাম করতে পারে।
বিতর্কটি এনভিডিয়া প্রধানকে লক্ষ্য করে একটি সম্ভাব্য হানিট্র্যাপের সন্দেহ উত্থাপন করেছে।
কৌশল নিয়ে চীনের নিজস্ব ইতিহাস রয়েছে। আমেরিকার সবচেয়ে পরিচিত মামলাগুলির মধ্যে একটি 1990 এর দশকের। এফবিআই বিশ্বাস করেছিল যে এটি 'পার্লার মেইড' নামে একটি অপারেশন কোডের অধীনে ক্যাটরিনা লিউং নামে একজন চীনা এজেন্টকে নিয়োগ করেছিল। পরিবর্তে, ডেভিড ওয়াইজের বই টাইগার ট্র্যাপ: আমেরিকা'স সিক্রেট স্পাই ওয়ার উইথ চায়না অনুসারে, লেউং তার দুই এফবিআই হ্যান্ডলারকে প্ররোচিত করেছিল এবং বেইজিংকে এজেন্সি গোপনীয়তা দিয়েছিল। এনভিডিয়া বিতর্ক এই পুরানো প্লেবুকটিকে কৃত্রিম বুদ্ধিমত্তার যুগে নিয়ে এসেছে। প্রাক্তন সিআইএ স্টেশন প্রধান কিথ রিগিন, যিনি পরে চীনা গোয়েন্দা হুমকির বিষয়ে আমেরিকান ব্যবসায়িকদের পরামর্শ দিয়েছিলেন, এই দুর্বলতা সম্পর্কে নির্বাহীদের সতর্ক করেছেন। চীনে ভ্রমণকারী আমেরিকান ব্যবসায়ীদের প্রতি তার উপদেশ ভোঁতা ছিল: "আপনি যখন চীনের মতো জায়গায় যান তখন আপনার চেহারা ভালো হয় না।" রিগিন ফরেন পলিসিকে বলেছেন যে তিনি কমপক্ষে 20 জন নির্বাহীকে জানেন যারা একই ধরণের অপারেশনের শিকার হয়েছিলেন। তার প্রাক্তন সহকর্মী রুডি গুয়েরিন, যিনি এফবিআই চীনের কাউন্টার ইন্টেলিজেন্সের নেতৃত্ব দিয়েছেন, বলেছেন যে বেশিরভাগ নির্বাহীরা তাদের ব্রিফ করা হুমকিটিকে গুরুত্ব সহকারে নেননি। এটি গোয়েন্দা সংগ্রহের সবচেয়ে পুরানো দুর্বলতা হতে পারে। ফায়ারওয়াল শক্তিশালী করা যায়, পাসওয়ার্ড পরিবর্তন করা যায় এবং সংবেদনশীল নেটওয়ার্কগুলিকে আলাদা করা যায়। মানব অসারতা, তবে, প্যাচ করা যথেষ্ট কঠিন। যাইহোক, একটি ব্যাপার এবং একটি গোয়েন্দা অভিযানের মধ্যে একটি গুরুত্বপূর্ণ পার্থক্য রয়েছে। জেনসেন হুয়াংয়ের ঘনিষ্ঠ হওয়ার আগে অ্যালিস হুয়াংকে নিয়োগ করা হয়েছিল কিনা, চীনা গোয়েন্দারা পরে সম্পর্কটি আবিষ্কার করেছিল এবং এটিকে কাজে লাগায় কিনা, বা তিনি স্বাধীনভাবে এজেন্সির সাথে যোগাযোগ করেছিলেন কিনা তা এখনও স্পষ্ট নয়। যে কোনো কথিত গোয়েন্দা তৎপরতার পাশাপাশি তিনি তার নিজস্ব বাণিজ্যিক স্বার্থ অনুসরণ করছেন এমন সম্ভাবনাও উত্থাপিত হয়েছে। এসব ব্যাখ্যার কোনোটিই প্রকাশ্যে প্রতিষ্ঠিত হয়নি।
চীনের গুপ্তচর যন্ত্রের ভিতরে: এমএসএস এবং এর সাইবার সেনাবাহিনী
হুয়াং ব্যাপারটি কেন এমন বিপদের কারণ হয়েছে তা বোঝার জন্য, এটি বুঝতে সাহায্য করে যে চীন প্রতিটি গোয়েন্দা অপারেশনকে সংযুক্ত করে একটি একক সুইচবোর্ড দিয়ে একটি বিশাল গুপ্তচর সংস্থার মাধ্যমে কাজ করে না। এর গোয়েন্দা যন্ত্রের মধ্যে বেসামরিক সংস্থা, সামরিক গোয়েন্দা সংস্থা, সাইবার ইউনিট এবং প্রাদেশিক-স্তরের অপারেশন, কখনও কখনও ওভারল্যাপিং দায়িত্ব এবং প্রতিযোগিতামূলক স্বার্থ জড়িত থাকে। সবচেয়ে গুরুত্বপূর্ণ বেসামরিক সংস্থা হল রাষ্ট্রীয় নিরাপত্তা মন্ত্রণালয়, বা MSS। 1983 সালে প্রতিষ্ঠিত, এটি বিদেশী বুদ্ধিমত্তা, দেশীয় বুদ্ধিমত্তা, কাউন্টার ইন্টেলিজেন্স এবং পাল্টা গুপ্তচরবৃত্তির জন্য দায়ী। এর কাজের মধ্যে রয়েছে বিদেশী সরকারগুলি পর্যবেক্ষণ করা, রাজনৈতিক ও অর্থনৈতিক তথ্য সংগ্রহ করা, চীনা কমিউনিস্ট পার্টির জন্য হুমকি চিহ্নিত করা এবং বিদেশে গোয়েন্দা সুযোগ সন্ধান করা।
মার্কিন কর্মকর্তারা কমপক্ষে দুই বছর ধরে এনভিডিয়ার সাথে জড়িত চীনা লেনদেনের তদন্ত করেছিলেন বলে জানা গেছে।
কয়েক বছর ধরে, MSS গোয়েন্দা তথ্য সংগ্রহের জন্য অপেক্ষাকৃত সতর্ক দৃষ্টিভঙ্গির সাথে যুক্ত ছিল। এর পদ্ধতিগুলিকে 'বালির এক হাজার দানা' হিসাবে বর্ণনা করা হয়েছিল, ধারণাটি হল যে অগণিত ছোট ছোট তথ্য শেষ পর্যন্ত একটি দরকারী ছবি তৈরি করতে পারে। প্রাক্তন মার্কিন কর্মকর্তারা ফরেন পলিসিকে বলেছেন যে সংস্থাটি যথেষ্ট বেশি আক্রমণাত্মক এবং ঝুঁকি নিতে ইচ্ছুক হয়ে ওঠে, বিশেষ করে 2005 এর পরে, যখন এটি মার্কিন যুক্তরাষ্ট্রকে তার প্রধান প্রতিপক্ষ হিসাবে মনোনীত করেছিল।
কিন্তু এমএসএস ছবির একটি অংশ মাত্র
চীনের পিপলস লিবারেশন আর্মি (পিএলএ) ঐতিহাসিকভাবে পৃথক সামরিক বুদ্ধিমত্তা এবং সাইবার ক্ষমতা বজায় রেখেছে। 2015 সালে এর প্রধান সাংগঠনিক পুনর্গঠনের আগে, PLA এর দ্বিতীয়, তৃতীয় এবং চতুর্থ বিভাগগুলির স্বতন্ত্র দায়িত্ব ছিল। সেকেন্ড ডিপার্টমেন্ট বিদেশী গোয়েন্দা ও সামরিক তত্ত্বাবধান পরিচালনা করে। তৃতীয় বিভাগ, সাধারণত 3PLA নামে পরিচিত, সিগন্যাল ইন্টেলিজেন্স এবং যোগাযোগ পর্যবেক্ষণের জন্য দায়ী ছিল, যা এটিকে আমেরিকার জাতীয় নিরাপত্তা সংস্থার সাথে কিছু ক্ষেত্রে তুলনীয় করে তোলে। চতুর্থ বিভাগটি ইলেকট্রনিক যুদ্ধ এবং কম্পিউটার নেটওয়ার্ক আক্রমণের সাথে যুক্ত ছিল।
-
সাবেক তৃতীয় বিভাগটি বিশেষভাবে উল্লেখযোগ্য ছিল। পল মোজুর এবং জেমস আরেডির ওয়াল স্ট্রিট জার্নালের তদন্ত চীন জুড়ে অপারেশনাল ইউনিটগুলির সাথে একটি সংস্থার বর্ণনা দিয়েছে। বিদেশী বিশেষজ্ঞরা অনুমান করেছেন যে এটি একাধিক ব্যুরো এবং গবেষণা সুবিধা জুড়ে 100,000 এরও বেশি হ্যাকার, ভাষাবিদ, বিশ্লেষক এবং গোয়েন্দা কর্মকর্তা নিয়োগ করেছে। সাংহাইয়ের আশেপাশে কিছু সুবিধা স্থাপন করা হয়েছে, যার মধ্যে রয়েছে চীনকে মার্কিন যুক্তরাষ্ট্রের সাথে সংযোগকারী প্রধান যোগাযোগ অবকাঠামোর কাছাকাছি অবস্থানগুলি। সিস্টেমটি অগত্যা একটি পুরোপুরি সমন্বিত মেশিন নয়। অস্ট্রেলিয়ান নিরাপত্তা গবেষক টোবিয়াস ফেকিন, তার গবেষণা এন্টার দ্য সাইবার ড্রাগনে উল্লেখ করেছেন যে চীনে অস্ট্রেলিয়ার জাতীয় গোয়েন্দা মূল্যায়ন ব্যবস্থার সমতুল্য একটি আনুষ্ঠানিক কেন্দ্রীয় ব্যবস্থার অভাব রয়েছে যা বিভিন্ন সংস্থার দ্বারা সংগৃহীত তথ্যকে একত্রিত মূল্যায়নে আনার জন্য। প্রাদেশিক সংস্থাগুলিরও নিজস্ব নেটওয়ার্ক, আগ্রহ এবং ক্ষমতা রয়েছে৷ এটি প্রতিযোগিতা, ভুল যোগাযোগ এবং এমনকি ফ্রিল্যান্স ইন্টেলিজেন্স উদ্যোক্তাদের জন্য জায়গা ছেড়ে দেয় যারা রাষ্ট্রীয় উদ্দেশ্যগুলির পাশাপাশি তাদের নিজস্ব বাণিজ্যিক স্বার্থ অনুসরণ করতে পারে। এটি একটি নির্দিষ্ট অপারেশনের জন্য ঠিক কারা দায়ী তা বোঝার কাজটিকেও যথেষ্ট কঠিন করে তোলে।
কম্পিউটার হ্যাকিং থেকে শুরু করে বোর্ডরুমে প্রবেশ
সাইবার গুপ্তচরবৃত্তিতে চীনের আগ্রহ 1990-91 উপসাগরীয় যুদ্ধের সময় সামরিক জাগরণে ফিরে পাওয়া যায়। আমেরিকান বাহিনী কম্পিউটার, সূক্ষ্ম অস্ত্র এবং রিয়েল-টাইম বুদ্ধিমত্তা ব্যবহার করে একটি বৃহত্তর সোভিয়েত-সজ্জিত ইরাকি সামরিক বাহিনীকে পরাজিত করতে দেখে চীনা কৌশলবিদরা চিনতে পেরেছিল যে প্রযুক্তি কীভাবে যুদ্ধকে নতুন আকার দিতে পারে। পাঠটি ছিল যে একটি দুর্বল শক্তিকে আমেরিকার প্রচলিত সামরিক শ্রেষ্ঠত্বের সাথে মিলিত হতে হবে না। এটি প্রযুক্তি, যোগাযোগ এবং তথ্য ব্যবস্থার উপর আমেরিকার নির্ভরতার কারণে তৈরি দুর্বলতাগুলিকে কাজে লাগাতে পারে। 1999 সালে, দু'জন চীনা সামরিক কর্নেল অনিয়ন্ত্রিত ওয়ারফেয়ার প্রকাশ করেন, একটি বই যা অন্বেষণ করে যে কীভাবে দুর্বল শক্তিগুলি শক্তিশালী প্রতিপক্ষকে চ্যালেঞ্জ করতে অপ্রচলিত পদ্ধতি ব্যবহার করতে পারে। সাইবার ক্ষমতা, অর্থনৈতিক চাপ এবং অন্যান্য অসমমিতিক সরঞ্জামগুলি এই চিন্তাধারায় বিশিষ্টভাবে বৈশিষ্ট্যযুক্ত।
এফবিআই, কংগ্রেস এবং এনভিডিয়ার বোর্ড এখন তদন্ত করছে কি ঘটেছে এবং সংবেদনশীল তথ্যে আপস করা হয়েছে কিনা।
চীনা সাইবার গুপ্তচরবৃত্তির পরবর্তী বৃদ্ধি দেখিয়েছিল যে কীভাবে সেই ধারণাগুলি অনুশীলনে রূপান্তরিত হতে পারে। 2013 সালে, নিরাপত্তা সংস্থা Mandiant একটি চীনা সামরিক-সম্পর্কিত ইউনিটকে ফাঁস করে যা নিউ ইয়র্ক টাইমস হ্যাক করছিল। পত্রিকাটি তৎকালীন প্রধানমন্ত্রী ওয়েন জিয়াবাওয়ের আত্মীয়দের জমানো সম্পদের তদন্ত প্রকাশ করেছিল। হ্যাকাররা প্রতিবেদনের পিছনের উত্সগুলি সনাক্ত করার চেষ্টা করছে বলে সন্দেহ করা হয়েছিল। বাণিজ্যিক জগতও রেহাই পায়নি। খনি কোম্পানি বিএইচপি বিলিটন এবং রিও টিন্টোর অন্তর্গত নেটওয়ার্কগুলি প্রস্তাবিত একীভূতকরণকে ঘিরে আলোচনার সময় চীনা হ্যাকারদের দ্বারা অনুপ্রবেশ করেছিল বলে জানা গেছে। এপিসোড উদ্বেগ প্রকাশ করেছে যে বাণিজ্যিকভাবে সংবেদনশীল তথ্য একটি বড় ব্যবসায়িক লেনদেনকে প্রভাবিত করার জন্য ব্যবহার করা যেতে পারে। চীনা গোয়েন্দা তথ্য সংগ্রহ শুধুমাত্র সামরিক গোপনীয়তা বা সরকারি যোগাযোগের মধ্যে সীমাবদ্ধ ছিল না। এটি অর্থনৈতিক, প্রযুক্তিগত এবং বাণিজ্যিক তথ্যও চেয়েছে যা চীনা ব্যবসা এবং রাষ্ট্রকে সুবিধা দিতে পারে।
ওয়াশিংটনের অনুপস্থিত বিপদের ঘণ্টা
সম্ভবত বিষয়টির সবচেয়ে উদ্বেগজনক অংশটি তাইপেইতে যা ঘটেছে তা নয়, তবে ওয়াশিংটনে যা ঘটেছে তা। ফরেন পলিসি অনুসারে, মার্কিন কর্মকর্তারা কমপক্ষে দুই বছর ধরে এনভিডিয়ার সাথে জড়িত চীনা লেনদেনের তদন্ত করছিলেন। নিউইয়র্ক টাইমস জানিয়েছে যে প্রায় এক বছর আগে রাষ্ট্রপতি ডোনাল্ড ট্রাম্পকে ব্যক্তিগতভাবে হুয়াংয়ের দুর্বলতা সম্পর্কে অবহিত করা হয়েছিল। সেক্রেটারি অফ স্টেট মার্কো রুবিও এই বসন্তে একটি আন্তঃসংস্থার সতর্কবার্তা প্রচার করতে সাহায্য করেছেন বলে জানা গেছে।
ট্রাম্পকে হুয়াংয়ের দুর্বলতা সম্পর্কে অবহিত করা হয়েছিল কিন্তু তার সাথে ঘনিষ্ঠ সম্পর্ক বজায় রেখেছিলেন।
তবুও হুয়াং ট্রাম্পের সাথে ঘনিষ্ঠ সম্পর্ক উপভোগ করে চলেছেন এবং শি জিনপিংয়ের সাথে তার মে শীর্ষ সম্মেলনের জন্য রাষ্ট্রপতির সাথে বেইজিংয়ে গিয়েছিলেন। ট্রাম্প পরবর্তীতে বলেছিলেন যে তার আগের সতর্কতা পাওয়ার কথা মনে নেই।
কেন হুমকি শেষ হতে পারে না
প্রথম কারণ হলো তদন্ত অসমাপ্ত রয়ে গেছে। মার্কিন বিচার বিভাগ প্রকাশ্যে প্রতিষ্ঠিত করেনি যে অ্যালিস হুয়াং একজন চীনা গোয়েন্দা অপারেটিভ ছিলেন। কোন ক্ষয়ক্ষতির পরিমাণ, যদি কোনটি ছিল, তা এখনও স্পষ্ট নয়।
কথোপকথনে যোগ দিন
মন্তব্যে আপনার চিন্তা শেয়ার করুন
শ্রদ্ধাশীল হোন · TOI সম্প্রদায়ের নির্দেশিকা
দ্বিতীয়টি হল যে এনভিডিয়ার সমস্যাগুলি এর প্রতিষ্ঠাতাকে ছাড়িয়ে গেছে। হুয়াং এর প্রস্থান একটি কোম্পানি ছেড়ে যেটি অন্তর্বর্তী নেতৃত্বে AI বুমের প্রায় সমার্থক হয়ে উঠেছে। বিনিয়োগকারী এবং নিয়ন্ত্রকরা নেতৃত্বের পরিবর্তনের প্রভাবগুলি মূল্যায়ন করার কারণে এর 17 নভেম্বরের উপার্জনের ঘোষণাটি ঘনিষ্ঠভাবে পর্যবেক্ষণ করা হবে। তৃতীয়টি হল অভিযুক্ত অপারেশন, নিশ্চিত হলে, বিশ্বব্যাপী প্রযুক্তি কোম্পানিগুলির দ্বারা ভাগ করা একটি দুর্বলতা তুলে ধরবে৷ এআই, কোয়ান্টাম কম্পিউটিং, বায়োটেকনোলজি এবং উন্নত সেমিকন্ডাক্টর গবেষণা বিদেশী গোয়েন্দা পরিষেবাগুলির জন্য সম্ভাব্য লক্ষ্য। একটি সংবেদনশীল কোম্পানির প্রতিটি রুটে একটি পরিশীলিত সাইবার আক্রমণ জড়িত নয়। কখনও কখনও এটি একটি কথোপকথন, একটি ব্যবসায়িক পরিচয় বা একটি ব্যক্তিগত সম্পর্ক দিয়ে শুরু হয়। পপকর্ন মুহূর্ত শেষ হতে পারে, কিন্তু তদন্ত শুধুমাত্র শুরু হয়. কংগ্রেস, এফবিআই, এনভিডিয়ার বোর্ড এবং ক্রমবর্ধমান সংখ্যক আইনজীবী এখন কী ঘটেছে, কী জানা ছিল এবং কিছু হারিয়েছে কিনা তা প্রতিষ্ঠা করার চেষ্টা করবে।
প্রবন্ধের শেষ